Trust-Härtung
Verstehen
Ein Trust (Vertrauensstellung) erlaubt Konten aus einer anderen Domäne, sich bei dir anzumelden – als External Trust zu einer einzelnen Domäne, als Forest Trust zu einem ganzen Forest oder als Realm Trust zu einem Kerberos-Realm ohne Windows. Bei jeder Anmeldung über einen Trust bringt das Kerberos-Ticket eine Liste von SIDs (Security Identifiers) mit: die des Kontos, die seiner Gruppen und die aus sIDHistory, dem Attribut, in dem bei einer Migration die alte SID eines Kontos erhalten bleibt. Wie weit du der anderen Seite traust, steht als Flags im Attribut trustAttributes des Trust-Objekts. SID Filtering streicht fremde SIDs aus dem Ticket, Selective Authentication erlaubt die Anmeldung nur an freigegebenen Servern, und die TGT-Delegation entscheidet, ob Tickets deiner Konten in den anderen Forest wandern. Im Standard darf sich jedes Konto der Partnerseite an jedem deiner Server anmelden. Gelockert werden die Flags meist für eine Migration oder ein Projekt und danach vergessen – genau wie Trusts zu Partnern und Altdomänen, die es längst nicht mehr gibt.
Einordnen
Ohne Härtung wird ein Sicherheitsvorfall beim Partner schnell auch zu deinem.
- Wer Domain-Admin-Rechte in der Partnerdomäne hat, kann einem Konto dort die SID einer mächtigen Gruppe aus deinem Forest in die
sIDHistoryschreiben. Ohne SID Filtering übernimmt dein Domain Controller diese SID ins Ticket, und das fremde Konto hat bei dir die Rechte dieser Gruppe - Ohne Selective Authentication darf sich jedes Konto der Partnerseite an jedem deiner Server anmelden und hat dort die Rechte von Authenticated Users. Ein einziges kompromittiertes Partner-Konto reicht dann, um dein AD auszulesen, Tickets für Kerberoasting anzufordern und jede Freigabe zu öffnen, die Authenticated Users offensteht
Das erste Szenario setzt die Kontrolle über die Partnerdomäne voraus, das zweite nur ein einziges Konto dort. Trusts innerhalb des eigenen Forests (Parent-Child, Tree-Root, Shortcut) filtert Windows bewusst nicht: Die Sicherheitsgrenze ist der Forest, nicht die Domäne. Eingebaute Konten und Gruppen wie Administrator, Domain Admins und Enterprise Admins (RID unter 1000) filtert Windows an der Forest-Grenze immer – nur ein PIM-Trust für MIM PAM lässt sie durch. Selbst angelegte Gruppen (RID ab 1000) kommen ohne SID Filtering aber durch, darunter fast immer welche mit weitreichenden Rechten, etwa delegierte Admin- oder Exchange-Gruppen. Erlaubt der Trust zusätzlich TGT-Delegation, landen die Ticket Granting Tickets (TGTs) deiner Konten auf Servern mit Unconstrained Delegation im Partner-Forest. Wird einer deiner Domain Controller zur Anmeldung an so einem Server gezwungen (Coercion, etwa über den Print Spooler), liegt sein TGT im fremden Forest – und der Weg zu DCSync offen.
Vorbereiten
Jede Maßnahme schränkt ein, wer über den Trust worauf zugreift. Mit SID Filtering verlieren Konten der Partnerseite alle Zugriffe, die nur über eine fremde SID aus der sIDHistory laufen – fremd heißt: nicht aus der Partnerdomäne, bei Forest Trusts nicht aus dem Partner-Forest. Betroffen sind vor allem Benutzer und Gruppen, die aus deinem Forest zum Partner migriert wurden, bei External Trusts zusätzlich Universal Groups aus anderen Domänen des Partner-Forests. Mit Selective Authentication kommen Partner-Konten nur noch an die Server, die du ausdrücklich freigibst. Ohne TGT-Delegation scheitern im anderen Forest Anwendungen, die per Unconstrained Delegation mit der Identität deiner Benutzer weitere Dienste ansprechen; Constrained und Resource-based Constrained Delegation sind nicht betroffen. Entfernst du einen Trust, ist jeder Zugriff darüber sofort weg.
Beheben
1. Aktuellen Zustand prüfen
Zuerst verschaffst du dir einen Überblick über alle Trusts und ihre Einstellungen. Die Trusts einer Domäne zeigt die Konsole „Active Directory Domains and Trusts" (domain.msc): Rechtsklick auf die Domäne → „Properties" → Tab „Trusts". Die obere Liste „Domains trusted by this domain (outgoing trusts)" nennt die Trusts, über die sich Konten der anderen Seite bei dir anmelden – nur für sie greifen bei dir SID Filtering und Selective Authentication. Für die TGT-Delegation zählt die untere Liste „Domains that trust this domain (incoming trusts)". Die Spalte „Trust Type" nennt die Art: External, Forest, Realm oder innerhalb des Forests (Parent, Child, Tree Root, Shortcut).
Markierst du einen Trust und klickst auf „Properties", zeigt der Tab „General" Richtung und Transitivität. „Validate" prüft, ob die Gegenseite noch antwortet (nicht bei Realm Trusts). Der Tab „Authentication" zeigt „Domain-wide authentication" bzw. „Forest-wide authentication" (Standard) oder „Selective authentication" – immer für die ausgehende Seite. Dieselbe Liste für die aktuelle Domäne liefert das PowerShell-Modul ActiveDirectory (RSAT):
Get-ADTrust -Filter * | Format-Table Name, Direction, TrustType, ForestTransitive, IntraForest -AutoSize
Die Flags stehen im Attribut trustAttributes des Trust-Objekts. In „Active Directory Users and Computers" (dsa.msc) zuerst „View" → „Advanced Features" einschalten, dann Container „System" → Objekt mit dem Namen der Partnerdomäne → „Properties" → Tab „Attribute Editor" → trustAttributes.
| Bit | Name | Bedeutung |
|---|---|---|
0x4 | QUARANTINED_DOMAIN | SID Filtering (Quarantine) auf einem External Trust aktiv – Zielzustand |
0x8 | FOREST_TRANSITIVE | Forest Trust |
0x10 | CROSS_ORGANIZATION | Selective Authentication aktiv |
0x20 | WITHIN_FOREST | Trust innerhalb des eigenen Forests |
0x40 | TREAT_AS_EXTERNAL | Forest Trust lässt SID History durch |
0x400 | PIM_TRUST | PIM-Trust, lässt zusammen mit 0x40 auch SIDs privilegierter Gruppen wie Domain Admins durch |
0x800 | CROSS_ORGANIZATION_ENABLE_TGT_DELEGATION | TGTs deiner Konten werden über den Trust delegiert |
0x1000 | DISABLE_AUTH_TARGET_VALIDATION | Prüfung des Domänennamens bei NTLM-Pass-Through abgeschaltet – laut Microsoft ein Risiko |
Für einen einzelnen Trust zeigt netdom den Stand direkt an (PowerShell mit Adminrechten). Ohne :yes oder :no ändert der Befehl nichts. /quarantine gilt für External Trusts, /enablesidhistory und /enablepimtrust für Forest Trusts, /selectiveauth für beide. Im Beispiel vertraut contoso.local der Domäne fabrikam.local:
netdom trust contoso.local /domain:fabrikam.local /quarantine
netdom trust contoso.local /domain:fabrikam.local /enablesidhistory
netdom trust contoso.local /domain:fabrikam.local /enablepimtrust
netdom trust contoso.local /domain:fabrikam.local /selectiveauth
Alle Trusts aller Domänen deines Forests mit allen relevanten Flags listet ein Skript auf:
$flags = [ordered]@{ Quarantined = 0x4; SelectiveAuth = 0x10; SidHistory = 0x40; PimTrust = 0x400; TgtDelegation = 0x800; NoTargetCheck = 0x1000 }
$directions = @{ 0 = 'Disabled'; 1 = 'Inbound'; 2 = 'Outbound'; 3 = 'Bidirectional' }

(Get-ADForest).Domains | ForEach-Object {
  $domain = $_
  Get-ADObject -Server $domain -LDAPFilter '(objectClass=trustedDomain)' -Properties trustPartner, trustDirection, trustType, trustAttributes, whenChanged |
    ForEach-Object {
      $a = [int]$_.trustAttributes
      $row = [ordered]@{
        Domain    = $domain
        Partner   = $_.trustPartner
        Type      = if ($a -band 0x20) { 'Intra-Forest' } elseif ($a -band 0x8) { 'Forest' } elseif ($_.trustType -eq 3) { 'Realm' } else { 'External' }
        Direction = $directions[[int]$_.trustDirection]
      }
      foreach ($name in $flags.Keys) { $row[$name] = [bool]($a -band $flags[$name]) }
      $row['Changed'] = $_.whenChanged.ToString('yyyy-MM-dd')
      $row['Attributes'] = '0x{0:X}' -f $a
      [pscustomobject]$row
    }
} | Format-List
Das Skript gibt je Trust einen Block aus. Outbound und Bidirectional heißen: Konten der anderen Seite melden sich bei dir an. Realm ist ein Trust zu einem Kerberos-Realm ohne Windows (trustType 3). Changed ist die letzte Änderung am Trust-Objekt. Windows erneuert das Trust-Passwort automatisch alle 30 Tage, ein altes Datum deutet deshalb auf eine Gegenseite hin, die nicht mehr existiert. Bei Realm Trusts sagt das Datum nichts, denn ihr Passwort setzt du von Hand. Die Flags liest das Skript direkt aus trustAttributes, denn Get-ADTrust hat die Eigenschaft TGTDelegation auf älteren Ständen genau umgekehrt angezeigt.
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Ausgabe | keine Trusts – nichts zu tun |
External, Outbound oder Bidirectional, Quarantined False | SID Filtering fehlt – einschalten (Schritt 4) |
SidHistory True, Outbound oder Bidirectional | Forest Trust lässt SID History durch – abschalten (Schritt 4) |
TgtDelegation True | TGTs deiner Konten gehen an den anderen Forest – zurücknehmen (Schritt 4) |
PimTrust True | nur mit MIM PAM gewollt – sonst Trust entfernen (Schritt 3) oder Flag zurücknehmen (Schritt 4) |
NoTargetCheck True | Prüfung bei NTLM-Pass-Through abgeschaltet – wieder einschalten (Schritt 4) |
External oder Forest, ausgehend, SelectiveAuth False | jedes Partner-Konto darf an jeden deiner Server – Bedarf klären (Schritt 2, 5) |
Bidirectional | prüfen, ob beide Richtungen gebraucht werden (Schritt 3) |
Changed mehrere Monate alt (nicht bei Realm) | Gegenseite vermutlich weg – mit „Validate" prüfen und entfernen (Schritt 3) |
Realm | Trust zu einem Kerberos-Realm ohne Windows – laut Microsoft kein SID-Filtering-Risiko; prüfen, ob er noch gebraucht wird |
Intra-Forest | Trust im eigenen Forest – Windows filtert hier bewusst nicht |
Inbound | nur eingehend – SID Filtering und Selective Authentication sind Sache der anderen Seite; TgtDelegation trotzdem prüfen |
Seit Windows Server 2003 legen Domain Controller neue External Trusts automatisch mit Quarantine an. Fehlt sie, ist der Trust sehr alt oder wurde bewusst umgestellt. Nutzt du Microsoft Defender for Identity, zeigt die Domänenseite im Defender-Portal im Tab „Trusts" alle Trusts der Domäne mit Richtung und Attributen. Du erreichst sie etwa über das Identity-Dashboard und das Widget „Active Directory protected domains".
2. Nutzung klären
Bevor du etwas änderst, klärst du für jeden Trust, wer ihn wofür nutzt. Frag zuerst die Verantwortlichen – Partner, Projekt- oder Migrationsteam. Die Fakten liefern deine Domain Controller: Fordert ein Konto der Partnerseite ein Ticket für einen deiner Dienste an, protokolliert der DC Event 4769 mit der Partnerdomäne unter „Account Domain" und dem Zielkonto unter „Service Name". Voraussetzung ist „Audit Kerberos Service Ticket Operations" (Advanced Audit Policy → Account Logon) für Erfolge. Zusammengefasst nach Zielkonto, über alle DCs deiner Domäne (Adminrechte und Remote Event Log Management nötig):
$partner = 'fabrikam.local'   # DNS-Name der Partnerdomäne
$xpath = "*[System[EventID=4769] and EventData[Data[@Name='Status']='0x0' and Data[@Name='TargetDomainName']='$partner']]"
(Get-ADDomainController -Filter *).HostName | ForEach-Object {
  Get-WinEvent -ComputerName $_ -LogName Security -FilterXPath $xpath -MaxEvents 20000 -ErrorAction SilentlyContinue
} | Group-Object { $_.Properties[2].Value } | Sort-Object Count -Descending | Select-Object Count, Name
Unter „Account Domain" steht der DNS-Name der Partnerdomäne in Großbuchstaben, der Filter ignoriert die Schreibweise. Sperrt die Firewall eines DCs Remote Event Log Management, meldet Get-WinEvent für ihn „The RPC server is unavailable" – die übrigen DCs liefern trotzdem. Name ist das Konto des Zieldienstes: SRV01$ steht für einen Dienst auf SRV01, ein Dienstkonto etwa für SQL Server. Genau diese Konten brauchen später bei Selective Authentication eine Freigabe (Schritt 5). NTLM-Anmeldungen der Partnerseite erscheinen nicht als 4769, sondern als Event 4624 mit der Partnerdomäne unter „Account Domain" im Security-Log des Zielservers.
Läuft oder lief eine Migration, prüfst du zusätzlich, wer noch über SID History zugreift. Dafür brauchst du die Domain-SIDs deines Forests:
(Get-ADForest).Domains | ForEach-Object { '{0} {1}' -f $_, (Get-ADDomain -Server $_).DomainSID }
Leserechte in der Partnerdomäne hast du bei einem einseitigen Trust meist nicht. Gib die SID an die Admins dort weiter, damit sie alle Konten und Gruppen suchen, die eine SID deiner Domäne in der sIDHistory tragen:
$sid = 'S-1-5-21-1111111111-2222222222-3333333333'   # Domain-SID von contoso.local
Get-ADObject -LDAPFilter '(sIDHistory=*)' -Properties sIDHistory |
  Where-Object { $_.sIDHistory.Value -like "$sid-*" } |
  Select-Object Name, ObjectClass, @{ n = 'SidHistory'; e = { $_.sIDHistory -join ', ' } }
| Ergebnis | Vorgehen |
|---|---|
| keine Zugriffe über Wochen (sofern das Log so weit zurückreicht), keine laufende Migration | Trust entfernen (Schritt 3) |
| Zugriffe nur in eine Richtung | überflüssige Richtung entfernen (Schritt 3) |
| Zugriffe auf wenige Server | Selective Authentication einrichten (Schritt 5) |
| SID-History-Treffer, Migration abgeschlossen | Rechte auf Freigaben und in Anwendungen auf die neuen Konten umstellen, dann SID Filtering einschalten (Schritt 4) |
| Migration läuft noch | Enddatum festlegen und den Trust bis dahin per Selective Authentication auf die nötigen Server beschränken |
TgtDelegation oder PimTrust True | mit den Admins im anderen Forest klären, welche Anwendung oder welches Projekt das braucht |
Nutzt du Microsoft Defender for Identity, listet der Secure Score im Defender-Portal Konten deines eigenen Forests mit riskanten SID-History-Einträgen unter der Empfehlung „Remove unsecure SID history attributes from entities" – nützlich zum Aufräumen nach einer Migration.
3. Unnötige Trusts und Richtungen entfernen
Trusts ohne Nutzung entfernst du ganz. Kandidaten sind Trusts ohne Zugriffe in Schritt 2, mit fehlgeschlagenem „Validate" oder mit einem Changed-Datum, das Monate zurückliegt. Im Tab „Trusts" aus Schritt 1: Trust markieren → „Remove". Erreichst du die Gegenseite noch, wähl „Yes, remove the trust from both the local domain and the other domain" und gib ein Admin-Konto der anderen Domäne an. Sonst wählst du „No, remove the trust from the local domain only", und der Partner entfernt seine Seite selbst. Die Standard-Trusts zwischen den Domänen deines eigenen Forests lassen sich nicht entfernen.
Per Kommandozeile brauchst du Domain-Admin- oder Enterprise-Admin-Rechte. Der Befehl entfernt einen ausgehenden Trust, bei einem eingehenden tauschst du die beiden Domänennamen. Für die Gegenseite ergänzt du ein Admin-Konto dort mit /userD:fabrikam\adm-bob /passwordD:*. Bei Realm Trusts gehört /force ans Ende.
netdom trust contoso.local /domain:fabrikam.local /remove
Wird ein beidseitiger Trust nur in eine Richtung genutzt, nimm die andere weg. Damit Konten des Partners bei dir zugreifen, reicht ein einseitiger Trust, der bei dir ausgehend ist. Dafür entfernst du den Trust wie oben und legst ihn neu an: im Tab „Trusts" → „New Trust…" → auf der Seite „Direction of Trust" „One-way: outgoing" wählen (sollen nur deine Konten beim Partner zugreifen: „One-way: incoming"). Forest Trusts legst du nur in der Konsole an, netdom kann das nicht. Ein neu angelegter Trust bringt die sicheren Standards mit: Quarantine auf External Trusts und keine TGT-Delegation.
4. SID Filtering einschalten und Delegation abschalten
Auf den verbleibenden Trusts korrigierst du jetzt die Flags. Dafür brauchst du Domain-Admin-Rechte in deiner Domäne (bei Forest Trusts in der Forest-Root-Domäne) oder Enterprise-Admin-Rechte. Läuft die PowerShell nicht unter einem Admin-Konto deiner Domäne, ergänz /usero:contoso\adm-alice /passwordo:*. Je nach Trust brauchst du nur die passende Zeile: Die erste schaltet Quarantine auf einem External Trust ein. Die zweite schaltet SID History auf einem Forest Trust ab, die dritte nimmt dort den PIM-Trust (0x400) zurück. Die vierte schaltet die Prüfung bei NTLM-Pass-Through (0x1000, NoTargetCheck im Skript) wieder ein:
netdom trust contoso.local /domain:fabrikam.local /quarantine:yes
netdom trust contoso.local /domain:fabrikam.local /enablesidhistory:no
netdom trust contoso.local /domain:fabrikam.local /EnablePIMTrust:No
netdom trust contoso.local /domain:fabrikam.local /AuthTargetValidation:Yes
Setz Quarantine nicht auf Forest Trusts: Microsoft sieht sie nur für External Trusts vor, ein Forest Trust filtert ohne SID History schon von sich aus. Der PIM-Trust ist für Privileged Access Management von Microsoft Identity Manager (MIM PAM) mit einem eigenen Bastion-Forest gedacht. Läuft das bei dir, bleibt das Flag, und der Bastion-Forest gehört zu Tier 0 wie deine Domain Controller. Ohne MIM PAM ist es ein Überbleibsel – meist entfernst du dann den ganzen Trust (Schritt 3). Soll der Trust bleiben, nimm die zweite und die dritte Zeile zusammen: Ein PIM-Trust wirkt nur zusammen mit SID History (0x40), die meist noch an ist. Alle Änderungen in diesem Schritt replizieren mit dem Trust-Objekt auf alle Domain Controller deiner Domäne und gelten für neue Anmeldungen. Bereits ausgestellte Kerberos-Tickets bleiben bis zu ihrem Ablauf gültig, im Standard bis zu 10 Stunden.
Dann nimmst du die TGT-Delegation (0x800) zurück. Seit den Updates vom 9. Juli 2019 (KB4490425) delegieren Forest und External Trusts keine TGTs mehr – das Flag steht nur dort, wo jemand die Delegation danach bewusst wieder eingeschaltet hat. Braucht eine Anwendung im anderen Forest Delegation, stell sie auf Resource-based Constrained Delegation um, die davon nicht betroffen ist (siehe Unconstrained Delegation, Schritt 3). Das Flag sitzt in der Domäne, deren Konten delegiert werden, bei dir also auf eingehenden und beidseitigen Trusts. Deshalb steht im Befehl deine Domäne als die vertraute vorn und hinter /domain: die vertrauende Partnerdomäne:
netdom trust contoso.local /domain:fabrikam.local /EnableTGTDelegation:No
5. Selective Authentication einrichten
Brauchen Konten der Partnerseite nur einige deiner Server, beschränkst du den Trust mit Selective Authentication auf genau diese. Gib die Server zuerst frei, sonst sperrst du alle aus. Die Freigabe ist das Recht „Allowed to authenticate" auf dem Objekt in AD. In ADUC mit „Advanced Features": Rechtsklick auf den Server → „Properties" → Tab „Security" → „Add…" → Gruppe aus der Partnerdomäne wählen → bei „Allowed to authenticate" „Allow" anhaken. Im Beispiel ist auf dem Computerobjekt eines Member-Servers Authenticated Users markiert, bei „Allowed to authenticate" ist „Allow" nicht angehakt:
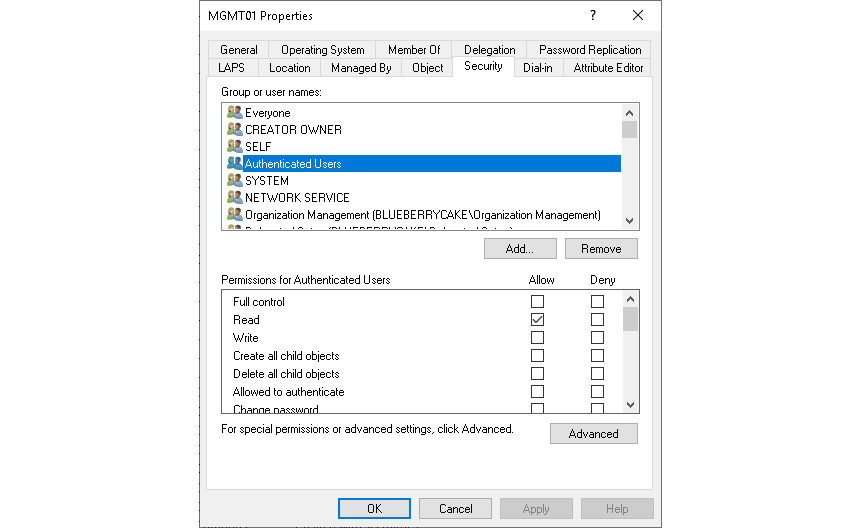
Auf welchem Objekt das Recht nötig ist, hängt am Zugriff:
| Zugriff | „Allowed to authenticate" auf |
|---|---|
| Kerberos, Dienst läuft als LocalSystem oder Network Service | Computerobjekt des Servers |
| Kerberos, Dienst läuft unter einem Dienstkonto | diesem Dienstkonto |
| NTLM | Computerobjekt des Servers, auch wenn der Dienst ein Dienstkonto nutzt |
Gib das Recht immer einer Gruppe, nicht einzelnen Konten. Danach schaltest du den Trust um: im Tab „Trusts" aus Schritt 1 den ausgehenden Trust markieren → „Properties" → Tab „Authentication" → „Selective authentication" → „OK". Bei einem Forest Trust machst du das in der Forest-Root-Domäne.
Per Kommandozeile:
netdom trust contoso.local /domain:fabrikam.local /SelectiveAuth:Yes
Die Einstellung gilt nur für die ausgehende Seite; bei einem beidseitigen Trust entscheidet der Partner für seine Richtung selbst. Fehlt einem Partner-Konto die Freigabe, lehnt dein DC das Ticket ab. Er protokolliert dann Event 4769 mit Failure Code 0xC (KDC_ERR_POLICY), sofern „Audit Kerberos Service Ticket Operations" auch für Fehler aktiv ist. Bei NTLM meldet der Zielserver Event 4625 mit Status 0xC0000413 („… protected by an authentication firewall …").
6. Änderungen überwachen
Damit neue Trusts und geänderte Flags auffallen, protokollieren die Domain Controller sie im Security-Log. Voraussetzung ist diese Einstellung in einer GPO auf der OU Domain Controllers – Event 4675 aus Schritt 7 braucht zusätzlich „Audit Logon" (Logon/Logoff) für Erfolge:
Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\Audit Policies\Policy Change
  Audit Authentication Policy Change
    = Success
| Event-ID | Bedeutung |
|---|---|
| 4706 | neuer Trust angelegt |
| 4707 | Trust entfernt |
| 4716 | Trust geändert, mit neuer Richtung, neuen Attributen und Status von SID Filtering; steht als Konto „ANONYMOUS LOGON" darin, war es der automatische Wechsel des Trust-Passworts |
| 4865, 4866, 4867 | Namenseintrag eines Forest Trusts hinzugefügt, entfernt oder geändert |
Jedes 4706 oder 4716, das zu keinem geplanten Change passt, ist ein Alarm – außer den automatischen Passwortwechseln. Die Abfrage listet die Änderungen der letzten Zeit auf allen DCs und blendet diese Wechsel aus (4716 mit der SID S-1-5-7, ANONYMOUS LOGON, im ersten Feld). Wie in Schritt 2 brauchst du Adminrechte und Remote Event Log Management:
(Get-ADDomainController -Filter *).HostName | ForEach-Object {
  Get-WinEvent -ComputerName $_ -FilterHashtable @{ LogName = 'Security'; Id = 4706, 4707, 4716, 4865, 4866, 4867 } -MaxEvents 200 -ErrorAction SilentlyContinue
} | Where-Object { -not ($_.Id -eq 4716 -and "$($_.Properties[0].Value)" -eq 'S-1-5-7') } |
  Select-Object TimeCreated, MachineName, Id, Message | Format-List
Nutzt du Defender for Identity, meldet es den Missbrauch von SID History zusätzlich als Alert „Suspected SID-History injection" (External ID 1106).
7. Verifizieren
Führ das Skript aus Schritt 1 erneut aus. Trusts ohne Nutzung tauchen nicht mehr auf, ausgehende External Trusts zeigen Quarantined True, Forest Trusts SidHistory False. Ausgehende Trusts zu Partnern, die nur einzelne Server brauchen, zeigen SelectiveAuth True. TgtDelegation und PimTrust stehen überall auf False, außer bei einem Trust zu einem bewusst betriebenen MIM-PAM-Forest. NoTargetCheck steht ohne Ausnahme auf False. Für einen einzelnen External Trust meldet netdom trust contoso.local /domain:fabrikam.local /quarantine jetzt „SID filtering is enabled for this trust. Only SIDs from the trusted domain will be accepted …". Für einen Forest Trust meldet /enablesidhistory „SID history is disabled for this trust". Im Praxistest öffnet ein Testkonto der Partnerseite auf einem freigegebenen Server seine Freigaben wie bisher. Auf einem nicht freigegebenen Server scheitert die Anmeldung, und dein DC protokolliert Event 4769 mit Failure Code 0xC.
Wessen SIDs die DCs seitdem herausfiltern, zeigt Event 4675 („SIDs were filtered") im Security-Log der DCs deiner Domäne. In der Ereignisanzeige: „Windows Logs" → „Security" → „Filter Current Log…" → Event-ID 4675. Das Event nennt das Konto, den Trust und die gefilterten SIDs. Als Text, für einen anderen DC mit -ComputerName DC01:
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4675 } -MaxEvents 100 -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Message | Format-List
Taucht im Event ein Konto auf, das du in Schritt 2 übersehen hast, stell seine Rechte auf das neue Konto um – nicht den Trust zurück. Gefilterte SIDs aus deinem Forest sind ein Warnsignal, wenn nie Konten zum Partner migriert wurden: Dann trägt ein Konto auf der anderen Seite SIDs aus deinem Forest in seiner sIDHistory. Nutzt du Defender for Identity, zeigt der Tab „Trusts" der Domänenseite aus Schritt 1 die neuen Attribute.