KRBTGT
Verstehen
krbtgt ist ein eingebautes, deaktiviertes Konto, das jede Domäne bei ihrer Erstellung bekommt. Aus seinem Passwort leitet der Kerberos-Dienst der Domain Controller (Key Distribution Center, KDC) den Schlüssel ab, mit dem er jedes Ticket Granting Ticket (TGT) verschlüsselt und signiert. Das TGT ist der „Ausweis", mit dem sich Benutzer und Computer nach der Anmeldung alle weiteren Tickets holen. Damit schützt der krbtgt-Schlüssel die ganze Domäne: Wer ihn kennt, kann TGTs für jedes Konto mit beliebigen Gruppen fälschen – ein sogenanntes Golden Ticket. Windows vergibt das Passwort bei der Erstellung der Domäne automatisch, rotiert es danach aber nicht regelmäßig; in vielen Umgebungen ist es so alt wie die Domäne. Weil AD neben dem aktuellen auch das vorherige Passwort aufbewahrt, macht erst ein zweiter Reset einen gestohlenen Schlüssel wertlos.
Einordnen
Ohne regelmäßige Rotation bleibt ein einmal gestohlener krbtgt-Schlüssel unbegrenzt gültig – und mit ihm jedes damit gefälschte Ticket.
- Wer einmal Domain-Admin- oder Replikationsrechte hatte, kann den Schlüssel ausgelesen haben (DCSync). Ohne Rotation bleibt ihm per Golden Ticket der Zugriff, auch wenn sein Konto längst gelöscht ist und alle Admin-Passwörter geändert wurden
- Ein altes DC-Backup, ein kopierter virtueller DC oder eine entwendete Kopie der AD-Datenbank (
ntds.dit) enthält den Schlüssel. Wurde krbtgt seitdem nicht zweimal zurückgesetzt, reicht eine solche Kopie für Zugriff auf jede Ressource der Domäne
Beides setzt einen früheren Zugriff auf Domain-Controller-Ebene (Tier 0) voraus. Die Rotation verhindert ihn nicht, sie begrenzt nur, wie lange ein gestohlener Schlüssel nutzbar bleibt. Microsoft empfiehlt eine regelmäßige Rotation, nennt aber kein festes Intervall; Defender for Identity meldet krbtgt-Passwörter, die älter als 180 Tage sind. Nach einem bestätigten Vorfall gehört der doppelte Reset zur Wiederherstellung, zusammen mit dem Aufräumen von Replikationsrechten und Admin-Konten. Microsoft rät dann zu professioneller Incident-Response-Unterstützung. Jeder Reset erzeugt außerdem neue AES-Schlüssel für krbtgt, die der KDC braucht, um TGTs mit AES statt RC4 zu verschlüsseln (RC4 & DES).
Vorbereiten
Der erste Reset fällt im Betrieb normalerweise nicht auf: Die Domain Controller kennen danach den neuen und den vorherigen Schlüssel und akzeptieren alle bestehenden Tickets weiter. Probleme gibt es, wenn ein DC den neuen Schlüssel nicht bekommt, etwa wegen Replikationsfehlern (Schritt 2): Er kann die neuen TGTs nicht lesen, Anmeldungen über ihn scheitern. Betroffen sind nur die beschreibbaren Domain Controller; Member-Server und Clients brauchen keine Änderung. Setzt du auf den DCs einen eigenen Passwortfilter ein, kann der Reset mit einem Fehler abbrechen (Microsoft KB 2549833).
Beheben
1. Aktuellen Zustand prüfen
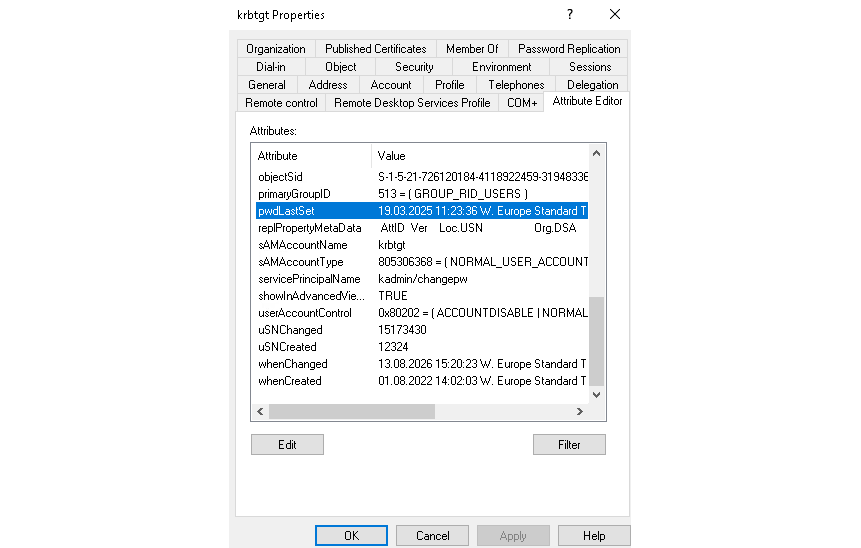
Prüf zuerst, wie alt das krbtgt-Passwort ist. In „Active Directory Users and Computers" (ADUC, dsa.msc) schaltest du „View" → „Advanced Features" ein und öffnest im Container „Users" per Doppelklick krbtgt → Tab „Attribute Editor". pwdLastSet zeigt, wann das Passwort zuletzt gesetzt wurde. msDS-KeyVersionNumber zählt die Schlüsselwechsel; das berechnete Attribut erscheint erst über „Filter" → „Constructed". Im Beispiel wurde das Passwort zuletzt im März 2025 gesetzt (pwdLastSet), das Konto selbst stammt aus dem August 2022, als die Domäne angelegt wurde (whenCreated):
Alle krbtgt-Konten der Domäne samt Alter in Tagen listest du auf einem Rechner mit dem PowerShell-Modul ActiveDirectory (RSAT) auf:
Get-ADUser -LDAPFilter '(cn=krbtgt*)' -Properties whenCreated, PasswordLastSet, msDS-KeyVersionNumber |
  Select-Object Name, whenCreated, PasswordLastSet, msDS-KeyVersionNumber,
    @{ n = 'AgeDays'; e = { ((Get-Date) - $_.PasswordLastSet).Days } }
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
krbtgt, AgeDays unter 180 | in Ordnung – nächsten Termin planen |
krbtgt, AgeDays über 180 | rotieren (Schritte 2 bis 4) |
PasswordLastSet fast gleich whenCreated | Passwort wurde seit der Erstellung der Domäne nie geändert |
krbtgt_<Nummer> | krbtgt-Konto eines Read-only Domain Controllers (RODC) – eigener Schlüssel (Schritt 4) |
krbtgt_AzureAD | Schlüssel von Microsoft Entra Kerberos – nur über das Entra-Modul rotieren (Schritt 4) |
Nutzt du Microsoft Defender for Identity, listet der Secure Score im Defender-Portal betroffene krbtgt-Konten unter der Empfehlung „Change password for krbtgt account".
2. Replikation und Ticket-Lebensdauer prüfen
Prüf die Replikation, denn der neue Schlüssel muss jeden beschreibbaren DC erreichen:
repadmin /replsummary
In der Spalte „fails/total" muss überall 0 vor dem Schrägstrich stehen. „largest delta" darf nicht deutlich über dem normalen Replikationsintervall deiner Standorte liegen. Frag danach alle DCs und den PDC Emulator ab – den DC mit der Betriebsmaster-Rolle, an den Passwortänderungen bevorzugt gehen:
Get-ADDomainController -Filter * | Select-Object HostName, Site, IsReadOnly, OperatingSystem
(Get-ADDomain).PDCEmulator
Steht dort ein DC, den es nicht mehr gibt, oder einer, der seit Wochen nicht repliziert, klär das vor dem Reset. Einen endgültig abgebauten DC entfernst du per Metadata Cleanup aus dem AD.
Wie lange ein TGT höchstens gilt, regelt die Kerberos Policy der Domäne. In der Group Policy Management Console (gpmc.msc): „Default Domain Policy" → Tab „Settings" → „Computer Configuration" → „Policies" → „Windows Settings" → „Security Settings" → „Account Policies/Kerberos Policy". Zugeklappte Abschnitte öffnest du rechts über „show". Im Beispiel gelten die Standardwerte:
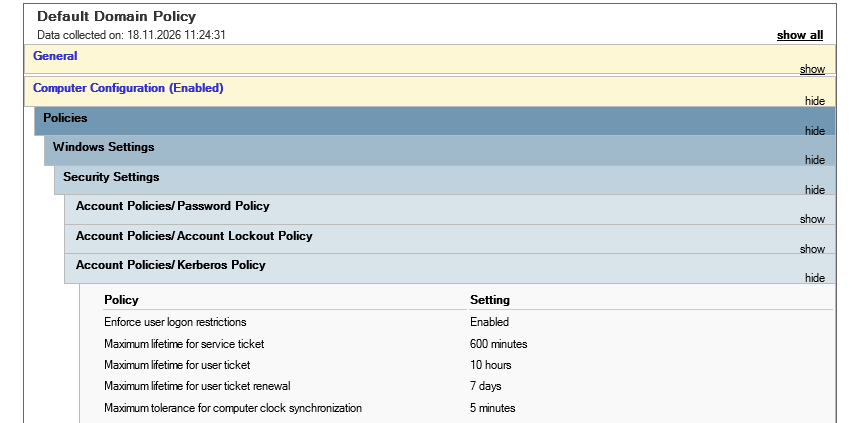
Computer Configuration\Policies\Windows Settings\Security Settings\Account Policies\Kerberos Policy
  Maximum lifetime for user ticket
    = 10 hours (Standard)
  Maximum lifetime for user ticket renewal
    = 7 days (Standard)
Den effektiven Wert auf einem DC liest du in einer PowerShell als Administrator aus (der Ordner C:\Temp muss existieren):
secedit /export /mergedpolicy /cfg C:\Temp\secpol.inf /areas securitypolicy
Select-String -Path C:\Temp\secpol.inf -Pattern 'MaxTicketAge|MaxRenewAge|MaxServiceAge|MaxClockSkew'
Die vier Zeilen stammen aus dem Abschnitt [Kerberos Policy] des Exports, im Beispiel mit den Standardwerten MaxTicketAge = 10, MaxRenewAge = 7, MaxServiceAge = 600 und MaxClockSkew = 5. MaxTicketAge ist die TGT-Lebensdauer in Stunden – das ist deine Mindestwartezeit zwischen den beiden Resets.
3. Ersten Reset durchführen
Führ den ersten Reset auf dem PDC Emulator aus Schritt 2 aus, dann weißt du genau, von wo die Änderung ausgeht. Du brauchst dafür Domain-Admin-Rechte. In ADUC: Rechtsklick auf die Domäne → „Change Domain Controller…" → PDC Emulator wählen. Mit welchem DC die Konsole gerade verbunden ist, steht in eckigen Klammern hinter „Active Directory Users and Computers". Dann im Container „Users" Rechtsklick auf krbtgt → „Reset Password…". Im Beispiel ist „User must change password at next logon" angehakt – so öffnet sich der Dialog standardmäßig:
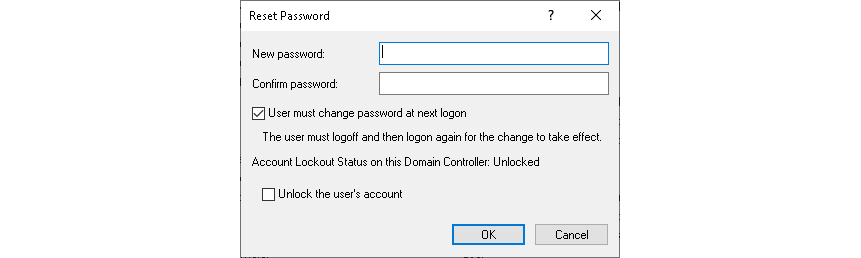
Trag unter „New password" und „Confirm password" ein beliebiges komplexes Passwort ein. Was du eingibst, spielt keine Rolle: Laut Microsoft ignoriert AD die Eingabe und setzt selbst ein langes Zufallspasswort. Entferne den Haken bei „User must change password at next logon" und bestätige mit „OK".
Per PowerShell geht dasselbe so. Weil Microsoft das Ersetzen der Eingabe nur für die Konsole beschreibt, erzeugen die ersten drei Zeilen selbst ein zufälliges Passwort:
$bytes = [byte[]]::new(32)
[System.Security.Cryptography.RandomNumberGenerator]::Create().GetBytes($bytes)
$newPassword = ConvertTo-SecureString ([Convert]::ToBase64String($bytes)) -AsPlainText -Force
Set-ADAccountPassword -Identity krbtgt -Reset -NewPassword $newPassword -Server (Get-ADDomain).PDCEmulator
Verteil die Änderung danach sofort an alle DCs, statt auf den nächsten Replikationszyklus zu warten. Führ dazu auf dem PDC Emulator (im Beispiel DC01) diesen Befehl aus. /A nimmt alle Partitionen, /e auch DCs in anderen Standorten, /P schiebt die Änderungen von DC01 zu den Partnern:
repadmin /syncall DC01 /A /e /P
Ob jeder beschreibbare DC den neuen Stand hat, zeigt diese Abfrage. Alle DCs müssen denselben PasswordLastSet und dieselbe msDS-KeyVersionNumber zeigen; die Key-Version liegt normalerweise um eins über dem Wert aus Schritt 1:
Get-ADDomainController -Filter * | Where-Object { -not $_.IsReadOnly } | ForEach-Object {
  $dc = $_.HostName
  Get-ADUser -Identity krbtgt -Server $dc -Properties PasswordLastSet, msDS-KeyVersionNumber |
    Select-Object @{ n = 'DC'; e = { $dc } }, PasswordLastSet, msDS-KeyVersionNumber
}
New-KrbtgtKeys.ps1 brauchst du nicht: Sein GitHub-Repository ist seit März 2024 archiviert und wird nicht mehr gepflegt. Der Weg über die Konsole reicht und bleibt nachvollziehbar.4. Zweiten Reset durchführen und weitere krbtgt-Konten rotieren
Mit dem zweiten Reset fällt auch der Schlüssel von vor Schritt 3 aus dem Verlauf – und mit ihm jedes damit gefälschte Ticket. Er darf aber nicht sofort folgen: Die Wartezeit beginnt erst, wenn alle DCs den neuen Stand zeigen, und dauert mindestens MaxTicketAge aus Schritt 2, im Standard 10 Stunden. Danach wiederholst du Schritt 3 genauso: Reset auf dem PDC Emulator, repadmin /syncall, DC-Abfrage.
| Anlass | Vorgehen |
|---|---|
| regelmäßige Rotation | zwei Resets mit mindestens MaxTicketAge Abstand, z. B. alle 180 Tage |
| ein Admin mit Domain-Admin-Rechten scheidet aus | doppelter Reset mit Wartezeit wie bei der regelmäßigen Rotation – er hätte den Schlüssel jederzeit auslesen können |
| Verdacht, dass der Schlüssel abgeflossen ist | doppelter Reset als Teil der Incident Response; ein schneller zweiter Reset entwertet gefälschte Tickets sofort, stört aber Kerberos-Anmeldungen, bis die Systeme neu gestartet sind |
| Wiederherstellung des Forests aus einem Backup | Reset nach Microsofts AD Forest Recovery Guide |
Jeder RODC, etwa in einer Außenstelle, hat ein eigenes Konto krbtgt_<Nummer>, das der Reset von krbtgt nicht berührt. Welches Konto zu welchem RODC gehört, steht am Computerkonto des RODC im Attribut msDS-KrbTgtLink. Rotier diese Konten im selben Rhythmus, ebenfalls zweimal und auf dieselbe Weise über „Reset Password…". Lösch sie nicht, solange der RODC existiert. Ein krbtgt_<Nummer>-Konto ohne zugehörigen RODC ist meist ein Überrest eines abgebauten RODC ohne sauberes Metadata Cleanup.
Nutzt du Microsoft Entra Kerberos (etwa für Windows Hello for Business Cloud Kerberos Trust oder die FIDO2-Anmeldung an lokalen Ressourcen), gibt es zusätzlich krbtgt_AzureAD. Dessen Schlüssel rotierst du nur mit dem Modul AzureADHybridAuthenticationManagement, nicht in der Konsole – so bekommen AD und Entra ID denselben Schlüssel. Microsoft empfiehlt dafür denselben Rhythmus wie für krbtgt. Du brauchst ein Entra-Konto mit der Rolle Hybrid Identity Administrator und ein AD-Konto, das Domain Admin und Enterprise Admin ist:
$cloudCred = Get-Credential -Message 'Hybrid Identity Administrator in Entra ID'
$domainCred = Get-Credential -Message 'Domain Admin und Enterprise Admin in contoso.local'
Set-AzureADKerberosServer -Domain contoso.local -CloudCredential $cloudCred -DomainCredential $domainCred -RotateServerKey
Verlangt dein Tenant MFA für Admins, ersetzt du -CloudCredential $cloudCred durch -UserPrincipalName mit dem UPN des Entra-Admins; dann öffnet sich ein Anmeldefenster.
5. Verifizieren
Prüf jetzt, ob beide Resets auf allen DCs angekommen sind. In der Abfrage aus Schritt 1 zeigt PasswordLastSet von krbtgt jetzt das Datum des zweiten Resets, AgeDays ist 0. Die DC-Abfrage aus Schritt 3 liefert auf allen beschreibbaren DCs denselben Wert, die Key-Version liegt normalerweise um zwei über dem Wert aus Schritt 1.
Im Security-Log des PDC Emulators stehen zwei Events 4724 („An attempt was made to reset an account's password") mit krbtgt als Target Account – sofern „Audit User Account Management" aktiv ist. Das prüfst du mit Adminrechten so:
Get-WinEvent -ComputerName DC01 -LogName Security -FilterXPath "*[System[EventID=4724] and EventData[Data[@Name='TargetUserName']='krbtgt']]" |
  Select-Object TimeCreated, @{ n = 'ResetBy'; e = { $_.Properties[4].Value } }
Findet die Abfrage nichts, endet sie mit „No events were found that match the specified selection criteria." Prüf dann, ob die Überwachung aktiv ist und ob das Security-Log überhaupt bis zu den Resets zurückreicht – auf DCs deckt es oft nur wenige Wochen ab.
Microsoft nennt zusätzlich Event 9 der Quelle Kerberos-Key-Distribution-Center im System-Log („The password on the KRBTGT account was changed"). Fehlt es, ist das allein kein Fehler – maßgeblich sind PasswordLastSet und die Key-Version auf allen DCs. Nutzt du Defender for Identity, verschwindet krbtgt aus der Empfehlung aus Schritt 1; der Status im Secure Score kann bis zu 24 Stunden hinterherhängen. Trag zum Schluss den Termin für die nächste Rotation ein.
RC4 & DES
Erlaubtes RC4 und DES in Kerberos – Domain Controller und Konten auf AES umstellen, damit Tickets nicht mehr mit schwachen Verfahren verschlüsselt werden.
AdminSDHolder
Veränderte AdminSDHolder-Vorlage – Vererbung abschalten und fremde Einträge entfernen, damit keine zusätzlichen Rechte automatisch auf alle Admin-Konten übertragen werden.