ESC10
Verstehen
Meldet sich jemand mit einem Zertifikat an, muss der Domain Controller entscheiden, zu welchem Konto es gehört – das Certificate Mapping. Schwache Zuordnungen stützen sich auf den UPN oder DNS-Namen im Zertifikat, starke auf die SID-Extension oder einen eindeutigen Eintrag in altSecurityIdentities. Zwei Registry-Werte steuern, was ein DC akzeptiert: StrongCertificateBindingEnforcement für Kerberos (PKINIT) und CertificateMappingMethods für Schannel, also etwa LDAPS mit Client-Zertifikat. ESC10 liegt vor, wenn der erste Wert nicht auf Full Enforcement steht oder der zweite das UPN-Mapping (0x4) erlaubt. Beide Werte wurden nach den Updates vom Mai 2022 (KB5014754) häufig zurückgedreht, weil Anmeldungen mit älteren Zertifikaten scheiterten. Solche Workarounds bleiben oft dauerhaft bestehen. Dieselbe Schwäche von der Vorlage aus beschreibt ESC9.
Einordnen
Ohne die Korrektur ordnet der Domain Controller ein Zertifikat einem Konto zu, nur weil ein Name darin passt – und Namen lassen sich im AD ändern.
- Ein Angreifer mit Schreibrecht auf ein Benutzerkonto setzt dessen UPN auf den Namen eines Admins, beantragt ein gewöhnliches Anmelde-Zertifikat, stellt den UPN zurück und meldet sich mit dem Zertifikat als Admin an
- Über Schannel mit UPN-Mapping gelingt dasselbe gegen LDAPS – auch im Namen von Computerkonten wie dem eines Domain Controllers
Voraussetzung ist Schreibzugriff auf userPrincipalName oder dNSHostName eines Kontos, wie ihn GenericWrite mitbringt – in gewachsenen Umgebungen keine Seltenheit. Mit den Updates vom Februar 2025 behandeln DCs einen fehlenden Wert als Full Enforcement. Nach den Updates vom September 2025 unterstützt Microsoft StrongCertificateBindingEnforcement nicht mehr, ein Zurückstellen ist dann nicht mehr vorgesehen. Relevant bleibt ESC10 für DCs mit Patch-Rückstand und für das Schannel-Mapping, das einen eigenen Wert hat. Die Einstellung muss auf jedem Domain Controller stimmen – ein einzelner schwacher DC genügt dem Angreifer.
Vorbereiten
Im Full Enforcement lehnt der DC Anmeldungen mit Zertifikaten ab, die weder SID-Extension noch starkes explizites Mapping haben. Betroffen sind Zertifikate von vor Mai 2022, Zertifikate mit frei geliefertem Namen (etwa per SCEP aus einem MDM) und Zertifikate fremder CAs. Typische Nutzer sind WLAN/802.1X und VPN mit Zertifikats-Anmeldung, Smartcard-Logon und Windows Hello for Business im Certificate-Trust-Modell.
altSecurityIdentities eintragen. So bleibt die Härtung bestehen.Beheben
1. Aktuellen Zustand prüfen
Auf einem Domain Controller zeigt der Registry-Editor (regedit) den Wert für Kerberos unter HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Kdc. Im Beispiel steht StrongCertificateBindingEnforcement auf 1, also im Compatibility Mode:
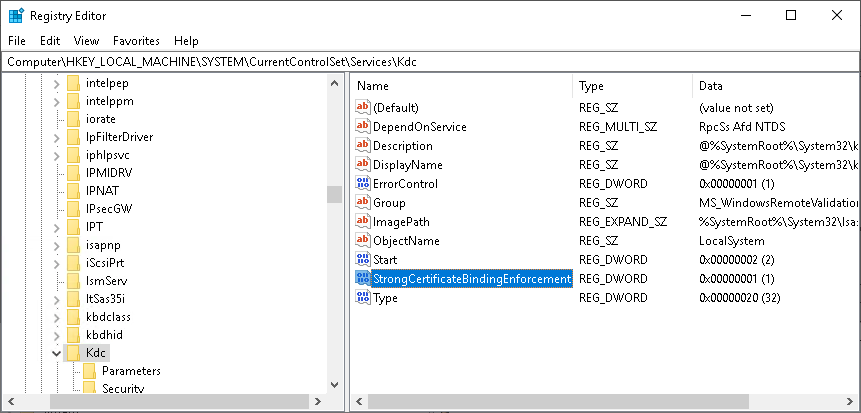
Den Wert für Schannel findest du unter HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\Schannel als CertificateMappingMethods. Fehlt ein Wert, ist er nicht gesetzt. Beide Werte per Kommandozeile:
reg query "HKLM\SYSTEM\CurrentControlSet\Services\Kdc" /v StrongCertificateBindingEnforcement
reg query "HKLM\SYSTEM\CurrentControlSet\Control\SecurityProviders\Schannel" /v CertificateMappingMethods
Meldet reg query „ERROR: The system was unable to find the specified registry key or value.", ist der Wert nicht gesetzt.
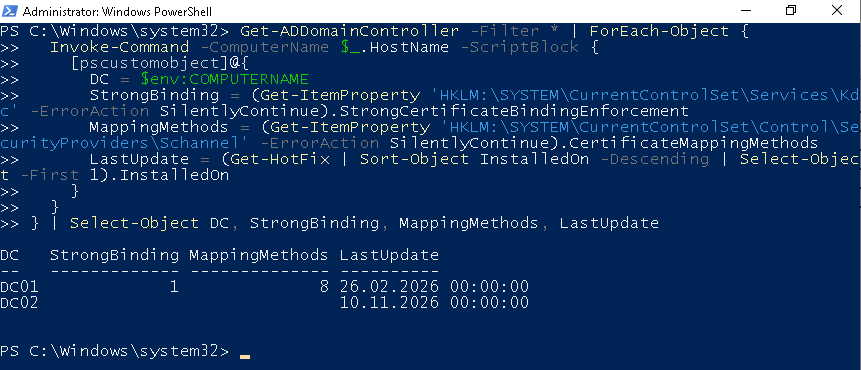
Weil die Einstellung auf jedem DC stimmen muss, liest du beide Werte am besten auf allen Domain Controllern auf einmal aus – von einem Admin-Rechner mit dem PowerShell-Modul ActiveDirectory und PowerShell-Remoting zu den DCs:
Get-ADDomainController -Filter * | ForEach-Object {
  Invoke-Command -ComputerName $_.HostName -ScriptBlock {
    [pscustomobject]@{
      DC = $env:COMPUTERNAME
      StrongBinding = (Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Services\Kdc' -ErrorAction SilentlyContinue).StrongCertificateBindingEnforcement
      MappingMethods = (Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecurityProviders\Schannel' -ErrorAction SilentlyContinue).CertificateMappingMethods
      LastUpdate = (Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 1).InstalledOn
    }
  }
} | Select-Object DC, StrongBinding, MappingMethods, LastUpdate
StrongCertificateBindingEnforcement (Kerberos):
| Wert | Modus | Bedeutung |
|---|---|---|
| (leer) | Standard | Full Enforcement auf DCs mit den Updates ab Februar 2025 |
2 | Full Enforcement | Zielzustand |
1 | Compatibility Mode | schwache Zuordnung möglich – beheben |
0 | deaktiviert | keine Prüfung – sofort beheben |
CertificateMappingMethods (Schannel) ist eine Bitmaske:
| Bit | Zuordnung | Einstufung |
|---|---|---|
0x1 | Subject/Issuer | schwach |
0x2 | Issuer | schwach |
0x4 | UPN | schwach – ESC10 |
0x8 | S4U2Self | stark |
0x10 | S4U2Self explizit | stark |
Ein leerer Wert entspricht dem Standard 0x18 (dezimal 24). Der alte Standard vor Mai 2022 war 0x1F (dezimal 31) und enthält alle schwachen Zuordnungen.
2. Betroffene Zertifikate finden
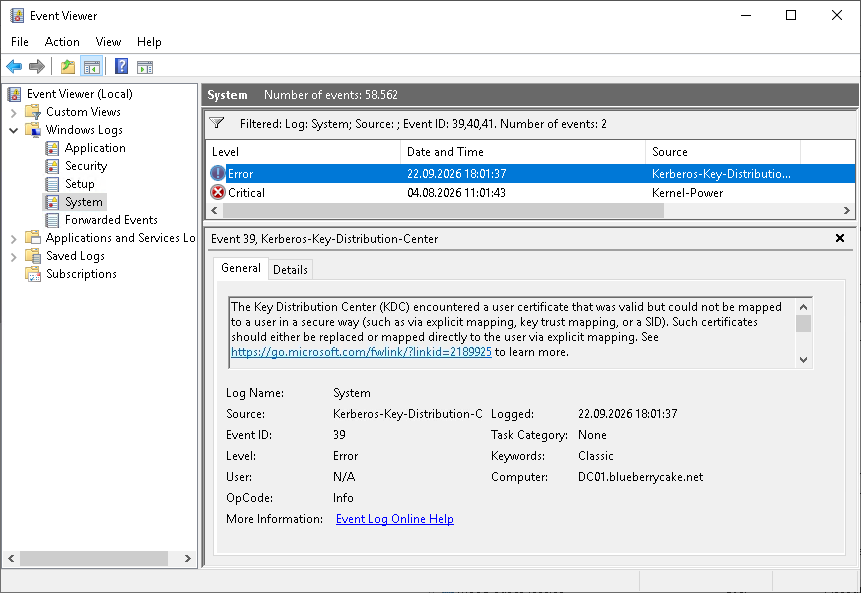
Der KDC protokolliert jede Anmeldung mit einem schwach zugeordneten Zertifikat im System-Log. Auf jedem DC im Event Viewer (eventvwr.msc): „Windows Logs" → Rechtsklick auf „System" → „Filter Current Log" → bei den Event-IDs 39,40,41 eintragen. Zählen nur Einträge mit der Quelle „Kerberos-Key-Distribution-Center" – andere Quellen wie „Kernel-Power" nutzen dieselben Nummern:
Per PowerShell, etwa für mehrere DCs nacheinander:
Get-WinEvent -FilterHashtable @{ LogName = 'System'; Id = 39, 40, 41 } -ErrorAction SilentlyContinue |
  Where-Object ProviderName -match 'Kerberos-Key-Distribution-Center|Kdcsvc' |
  Select-Object TimeCreated, Id, Message
| Event-ID | Bedeutung |
|---|---|
| 39 | Zertifikat ohne starke Zuordnung – Warning im Compatibility Mode, Error im Full Enforcement |
| 40 | Zertifikat ist älter als das Konto, dem es zugeordnet wurde – nur im Compatibility Mode |
| 41 | SID im Zertifikat passt nicht zum Konto – Anmeldung abgelehnt |
Aus der Message liest du Konto, Aussteller und Seriennummer des Zertifikats ab. Event 41 ist kein Kompatibilitätsproblem, sondern ein möglicher Angriff: Dort hat jemand ein Zertifikat für ein Konto vorgelegt, zu dem es nicht gehört.
3. Zertifikate reparieren
| Fall | Lösung |
|---|---|
| Zertifikat der eigenen CA von vor Mai 2022 | neu ausstellen – aktuelle CAs schreiben die SID-Extension automatisch |
| Vorlage unterdrückt die Extension | Flag entfernen (ESC9) |
| Zertifikat per SCEP aus Intune | SID über die Intune-Variable OnPremisesSecurityIdentifier als URI in den SAN aufnehmen |
| fremde CA oder nicht ersetzbar | explizites starkes Mapping am Konto eintragen |
Für das explizite Mapping trägst du Aussteller und Seriennummer in altSecurityIdentities ein. Die Seriennummer steht dabei in umgekehrter Byte-Reihenfolge – aus 2B0000000011AC0000000012 wird 1200000000AC11000000002B:
Set-ADUser -Identity 'alice' -Add @{ altSecurityIdentities = 'X509:<I>DC=local,DC=contoso,CN=contoso-SRV01-CA<SR>1200000000AC11000000002B' }
Als stark gelten nur die Formate mit Aussteller und Seriennummer (<I>…<SR>…), Subject Key Identifier (<SKI>) und Public-Key-Hash (<SHA1-PUKEY>). Einträge nur mit Subject oder E-Mail-Adresse sind schwach und selbst angreifbar.
4. Starke Zuordnung erzwingen
Wenn die Events aus Schritt 2 ausbleiben, auf jedem Domain Controller beide Werte setzen:
reg add "HKLM\SYSTEM\CurrentControlSet\Services\Kdc" /v StrongCertificateBindingEnforcement /t REG_DWORD /d 2 /f
reg add "HKLM\SYSTEM\CurrentControlSet\Control\SecurityProviders\Schannel" /v CertificateMappingMethods /t REG_DWORD /d 0x18 /f
Beide Werte wirken laut Microsoft ohne Neustart. Für alle DCs gemeinsam verteilst du sie per GPP Registry in einer GPO auf der OU Domain Controllers:
Hive:       HKEY_LOCAL_MACHINE
Key Path:   SYSTEM\CurrentControlSet\Control\SecurityProviders\Schannel
Value name: CertificateMappingMethods
Value type: REG_DWORD
Value data: 18 (Base: Hexadecimal)
Nach den Updates vom September 2025 unterstützt Microsoft StrongCertificateBindingEnforcement nicht mehr. Ein alter Eintrag 0 oder 1 ist dort nur noch Altlast – lösch ihn, damit keine irreführende Konfiguration stehen bleibt, und prüf, ob eine GPO ihn weiter verteilt.
5. Verifizieren
Die Prüfung aus Schritt 1 wiederholen. Erwartet wird auf jedem DC StrongCertificateBindingEnforcement leer oder 2 und CertificateMappingMethods leer oder 0x18 (in der Abfrage: StrongBinding und MappingMethods, dezimal 24). LastUpdate zeigt, ob ein DC beim Patchen zurückliegt.
Danach den Filter aus Schritt 2 erneut anwenden. Im Full Enforcement erscheint Event 39 als Error für jede abgelehnte Anmeldung – jeder neue Eintrag ist ein Gerät oder Konto, dessen Zertifikat noch repariert werden muss. Zum Schluss eine Zertifikats-Anmeldung über WLAN, VPN oder Smartcard testen, die vorher funktioniert hat.