RC4 & DES
Verstehen
Kerberos verschlüsselt jedes Ticket – das TGT nach der Anmeldung und die Service Tickets für einzelne Dienste – mit einem Schlüssel, der aus dem Passwort des Kontos abgeleitet ist. Das Verfahren heißt Encryption Type: DES, RC4-HMAC oder AES128/AES256. Welche Typen ein Konto unterstützt, steht in seinem Attribut msDS-SupportedEncryptionTypes. Computer und Domain Controller schreiben es selbst, passend zur GPO „Network security: Configure encryption types allowed for Kerberos". Das Flag USE_DES_KEY_ONLY (0x200000 in userAccountControl) beschränkt ein Konto dagegen auf DES. DES ist seit Windows 7 und Server 2008 R2 standardmäßig aus und in Windows Server 2025 und Windows 11 24H2 seit den Updates vom September 2025 entfernt. Seit den Updates von April 2026 – ab Juli 2026 ohne Rückweg – stellen Domain Controller RC4-Service-Tickets nur noch aus, wenn RC4 ausdrücklich erlaubt ist: im Konto selbst oder per DefaultDomainSupportedEncTypes auf dem DC (CVE-2026-20833). Genau diese Stellen findest und entfernst du hier.
Einordnen
Ohne die Maßnahme stellt der Domain Controller Tickets mit RC4 oder DES aus, deren Verschlüsselung sich offline deutlich schneller knacken lässt als AES.
- Service Tickets für Dienstkonten kann jeder Domänenbenutzer anfordern. Sind sie mit RC4 verschlüsselt, ist das Passwort des Dienstkontos beim Kerberoasting offline um ein Vielfaches schneller zu knacken als bei AES
- Ist DES per GPO wieder eingeschaltet, bekommt ein Konto mit DES-Flag Tickets mit einem 56-Bit-Schlüssel. Der lässt sich aus einem mitgeschnittenen Ticket per Brute Force berechnen – egal, wie stark das Passwort ist
AES bremst das Knacken stark, rettet aber kein schwaches Passwort – Dienstkonten brauchen trotzdem lange Zufallspasswörter oder gleich ein gMSA. Der RC4-Schlüssel eines Kontos ist sein NT-Hash: Solange RC4 erlaubt ist, reicht ein erbeuteter Hash auch für Kerberos-Tickets (Overpass-the-Hash). Mitglieder von Protected Users verwenden bei der Anmeldung ohnehin kein DES oder RC4. Damit auch TGTs mit AES verschlüsselt werden, braucht das krbtgt-Konto AES-Schlüssel (KRBTGT).
Vorbereiten
Ohne RC4 und DES scheitert Kerberos überall, wo eine Seite nur diese Verfahren beherrscht. Typisch sind Dienstkonten, deren Passwort seit dem Anheben der Domänenfunktionsebene auf 2008 nicht mehr geändert wurde – sie haben keine AES-Schlüssel. Dazu kommen Linux-, Java- und Appliance-Dienste mit reinen RC4-Keytabs (Dateien mit exportierten Schlüsseln), NAS-Systeme und Multifunktionsgeräte mit alter Firmware sowie Windows Server 2003 und älter. Je nach Anwendung fällt der Zugriff dann auf NTLM zurück oder bricht mit „The encryption type requested is not supported by the KDC" ab. Der DC protokolliert dabei Event 4769 mit Failure Code 0xE. Vertrauensstellungen zwischen Windows-Domänen sind seit den Updates vom November 2022 kein Hindernis mehr: Referral Tickets über den Trust sind auch ohne die Option „The other domain supports Kerberos AES Encryption" mit AES verschlüsselt.
klist purge alle Tickets, klist get cifs/srv01.contoso.local holt sofort ein neues. Fehler oder Encryption Type des neuen Tickets zeigen dir direkt, ob die Umstellung für diesen Dienst klappt.Beheben
1. Aktuellen Zustand prüfen
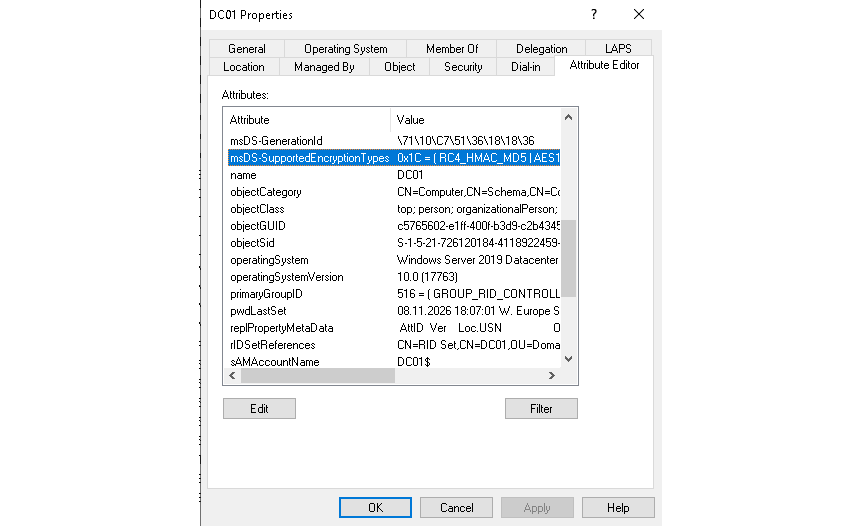
Zuerst prüfst du, wo RC4 und DES noch erlaubt sind. Was ein Domain Controller in sein Konto geschrieben hat, zeigt „Active Directory Users and Computers" (ADUC, dsa.msc): Menü „View" → „Advanced Features" einschalten, in der OU „Domain Controllers" Doppelklick auf DC01 → Tab „Attribute Editor" → msDS-SupportedEncryptionTypes. Im Beispiel steht dort 0x1C – der DC erlaubt noch RC4:
Für alle DCs inklusive RODCs auf einmal, auf einem Rechner mit dem PowerShell-Modul ActiveDirectory (RSAT):
Get-ADComputer -LDAPFilter '(|(primaryGroupID=516)(primaryGroupID=521))' -Properties msDS-SupportedEncryptionTypes |
  Select-Object Name, msDS-SupportedEncryptionTypes,
    @{ n = 'RC4/DES'; e = { [bool]($_.'msDS-SupportedEncryptionTypes' -band 0x7) } },
    @{ n = 'AES'; e = { [bool]($_.'msDS-SupportedEncryptionTypes' -band 0x18) } }
Der Wert setzt sich aus Bits zusammen: 1 DES-CBC-CRC, 2 DES-CBC-MD5, 4 RC4, 8 AES128, 16 AES256 – die Spalten RC4/DES und AES der Abfrage rechnen das für dich aus. Mögliche Ergebnisse:
| Wert (dezimal) | Hex | Erlaubte Typen | Bewertung |
|---|---|---|---|
leer oder 0 | – | kein Wert im AD | prüfen – DC hat seine Einstellung nicht geschrieben (Schritt 4) |
1 bis 7 | 0x1–0x7 | nur DES und/oder RC4, z. B. 4 = nur RC4 | kritisch – kein AES |
28 | 0x1C | RC4, AES128, AES256 | RC4 erlaubt – typisch, wenn die GPO fehlt |
31 | 0x1F | DES, RC4, AES128, AES256 | DES und RC4 erlaubt |
24 | 0x18 | AES128, AES256 | Zielzustand |
Konten mit DES-Flag zeigt ADUC in den Eigenschaften des Kontos im Tab „Account" unter „Account options" („Use only Kerberos DES encryption types for this account"). Alle auf einmal:
Get-ADUser -LDAPFilter '(userAccountControl:1.2.840.113556.1.4.803:=2097152)' -Properties PasswordLastSet |
  Select-Object SamAccountName, Enabled, PasswordLastSet
Welche Einstellung die GPO und der KDC (der Kerberos-Dienst auf dem DC) gerade verwenden, zeigt auf jedem DC:
reg query HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\Parameters /v SupportedEncryptionTypes
reg query HKLM\SYSTEM\CurrentControlSet\Services\Kdc /v DefaultDomainSupportedEncTypes
Fehlt ein Wert, meldet reg query „ERROR: The system was unable to find the specified registry key or value." Fehlt SupportedEncryptionTypes, ist die GPO nicht gesetzt und der DC erlaubt RC4. Ziel ist 0x18. DefaultDomainSupportedEncTypes behandelt Schritt 5.
Nutzt du Microsoft Defender for Identity, listet der Secure Score im Defender-Portal betroffene Benutzerkonten unter der Empfehlung „Resolve unsecure account attributes" – mit den Aktionen „Remove Use Kerberos DES encryption types for this account", „Remove Password stored with weak encryption" und „Enable Kerberos AES encryption support". Geräte und Konten, die tatsächlich RC4 oder DES aushandeln, listete Defender for Identity unter der Empfehlung „Stop weak cipher usage".
2. RC4- und DES-Nutzung auswerten
Bevor du etwas abschaltest, musst du wissen, wer RC4 oder DES noch braucht.
System-Log: DCs mit den Updates ab Januar 2026 schreiben dort ein Event, wenn eine Ticket-Anfrage auf RC4 angewiesen ist. Die Quelle heißt in der Ereignisanzeige „Kerberos-Key-Distribution-Center", in den Microsoft-Dokumenten Kdcsvc. Das Event nennt Konto, Dienst und Client-Adresse. In der Ereignisanzeige (eventvwr.msc) auf jedem DC: „Windows Logs" → „System" → „Filter Current Log…" → bei den Event IDs 201-209 eintragen. Per PowerShell:
Get-WinEvent -FilterHashtable @{ LogName = 'System'; Id = 201..209 } -ErrorAction SilentlyContinue |
  Where-Object ProviderName -match 'Kerberos-Key-Distribution-Center|Kdcsvc' |
  Select-Object TimeCreated, Id, ProviderName, Message
Keine Ausgabe heißt: Der DC hat keine solche Anfrage protokolliert.
| Event-ID | Level | Bedeutung |
|---|---|---|
| 203, 208 | Error | RC4-Ticket verweigert – der Client kann nur RC4 |
| 204, 209 | Error | RC4-Ticket verweigert – das Konto hat keine AES-Schlüssel |
| 201, 202, 206, 207 | Warning | dasselbe in der Audit-Phase: Updates von Januar bis März 2026 oder Rollback per RC4DefaultDisablementPhase = 1; im Enforcement werden daraus 203, 204, 208 und 209 |
| 205 | Warning | DefaultDomainSupportedEncTypes erlaubt ausdrücklich mehr als AES (beim Start des KDC) |
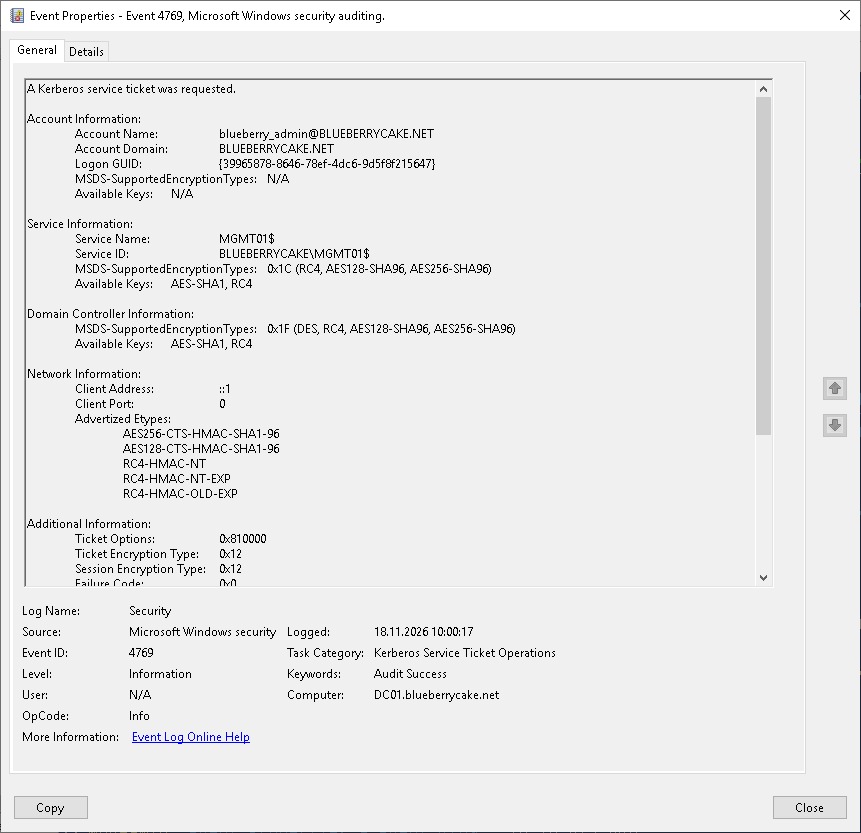
Security-Log: Events 4768 (TGT) und 4769 (Service Ticket) zeigen im Feld „Ticket Encryption Type", womit ein Ticket verschlüsselt wurde: 0x17 ist RC4, 0x1 und 0x3 sind DES, 0x11 und 0x12 AES. Seit dem Update vom 14. Januar 2025 (ab Server 2016) zeigen sie zusätzlich „Session Encryption Type", „Advertized Etypes" (was der Client anbietet) und „Available Keys" (die Schlüssel, die für ein Konto im AD liegen). Im Beispiel ein Service Ticket für ein Computerkonto, verschlüsselt mit AES256 (0x12). Das Konto hat trotzdem noch einen RC4-Schlüssel und erlaubt RC4 (0x1C):
Die Events setzen voraus, dass auf den DCs „Audit Kerberos Authentication Service" und „Audit Kerberos Service Ticket Operations" (Advanced Audit Policy → Account Logon) Erfolge protokollieren – prüfen mit auditpol /get /category:"Account Logon". Bei „Kerberos Authentication Service" und „Kerberos Service Ticket Operations" muss „Success" oder „Success and Failure" stehen.
Alle RC4- und DES-Tickets aus den Security-Logs aller DCs sammelt ein Skript – PowerShell mit Adminrechten, Remote Event Log Management auf den DCs erlaubt:
$weak = '0x1', '0x3', '0x17', '0x18'
$filter = ($weak | ForEach-Object { "Data[@Name='TicketEncryptionType']='$_' or Data[@Name='SessionKeyEncryptionType']='$_'" }) -join ' or '
$xpath = "*[System[(EventID=4768 or EventID=4769)] and EventData[$filter]]"

$hits = foreach ($dc in (Get-ADDomainController -Filter *).HostName) {
  Get-WinEvent -ComputerName $dc -LogName Security -FilterXPath $xpath -ErrorAction SilentlyContinue | ForEach-Object {
    $d = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.'#text' }
    [pscustomobject]@{
      DC = $dc; Event = $_.Id; Account = $d.TargetUserName; Service = $d.ServiceName; Client = $d.IpAddress
      Ticket = $d.TicketEncryptionType; Session = $d.SessionKeyEncryptionType
      AccountKeys = $d.AccountAvailableKeys; ServiceKeys = $d.ServiceAvailableKeys
      ClientEtypes = $d.ClientAdvertizedEncryptionTypes
    }
  }
}
if ($hits) { $hits | Sort-Object Account, Service, Client, Ticket -Unique } else { 'Keine RC4- oder DES-Tickets gefunden.' }
| Ergebnis | Bedeutung |
|---|---|
Keine RC4- oder DES-Tickets gefunden. | im Zeitraum des Logs keine schwachen Tickets – aussagekräftig nur mit aktivem Auditing |
ServiceKeys ohne AES, bei Event 4768 auch AccountKeys (bei 4769 steht dort N/A) | Konto ohne AES-Schlüssel – Passwort zurücksetzen (Schritt 3) |
Service = krbtgt, Ticket = 0x17 | TGT mit RC4 – krbtgt hat keine AES-Schlüssel, Passwort zurücksetzen wie im Artikel KRBTGT beschrieben |
Session = 0x17 | der Client hat RC4 verlangt: ClientEtypes ohne AES (Client kann nur RC4) oder mit RC4 an erster Stelle – Gerät oder Anwendung klären. Ticket kann trotzdem AES sein |
Ticket = 0x17, Konto hat AES-Schlüssel, ClientEtypes mit AES | RC4 ist für das Dienstkonto erlaubt – über sein msDS-SupportedEncryptionTypes oder, wenn das leer ist, über den KDC-Standard (Schritt 3 und 5) |
Ticket = 0x1 oder 0x3 | DES – Konto mit DES-Flag oder Altgerät, sofort klären |
Werte einige Wochen aus, damit auch seltene Zugriffe wie Monatsabschlüsse auftauchen. Jede IP-Adresse unter Client ist ein Gerät, das du vor Schritt 4 klären musst.
3. Konten bereinigen
Jetzt entfernst du das DES-Flag und stellst Dienstkonten auf AES um. Dienstkonten sind Benutzerkonten mit Service Principal Name (SPN) – dem Namen, unter dem Clients Tickets für einen Dienst anfordern. In ADUC in den Eigenschaften des Kontos → Tab „Account" → „Account options":
- „Use only Kerberos DES encryption types for this account" abwählen
- bei Dienstkonten „This account supports Kerberos AES 128 bit encryption." und „This account supports Kerberos AES 256 bit encryption." anhaken
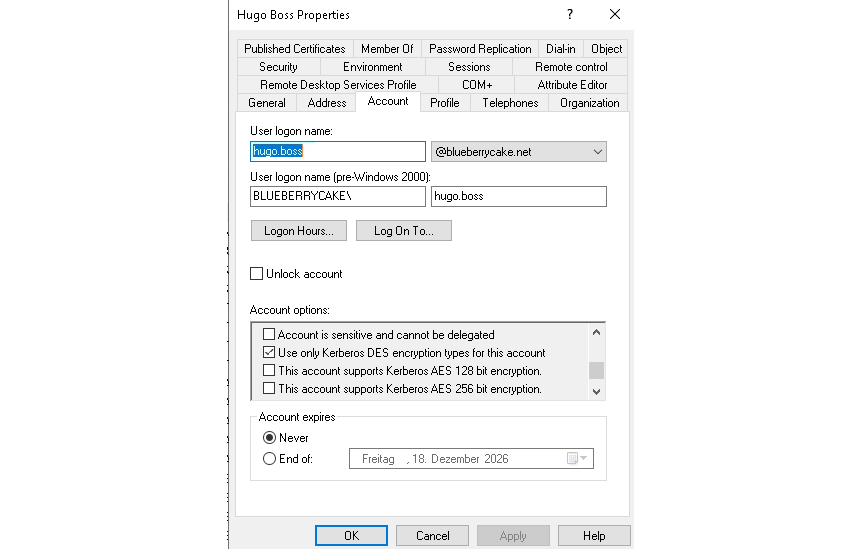
Im Beispiel ist bei einem Konto noch die DES-Option gesetzt, beide AES-Optionen fehlen:
Für RC4 gibt es dort kein Häkchen. Prüf danach im Tab „Attribute Editor" msDS-SupportedEncryptionTypes: Steht dort 28 (0x1C), ist RC4 weiter erlaubt – setz den Wert auf 24. Dasselbe per PowerShell, im Beispiel für svc-legacy und svc-sql:
Set-ADAccountControl -Identity 'svc-legacy' -UseDESKeyOnly $false
Set-ADUser -Identity 'svc-sql' -KerberosEncryptionType AES128, AES256
Bei Konten mit DES-Flag und bei jedem Konto, das in Schritt 2 ohne AES-Schlüssel auffiel, setzt du danach das Passwort zurück („Reset Password"). Erst ein neues Passwort erzeugt die AES-Schlüssel. Bei Dienstkonten trägst du das neue Passwort gleichzeitig im Dienst ein. Keytabs für Linux- oder Java-Dienste erzeugst du mit AES neu (ktpass … /crypto AES256-SHA1). Alle Dienstkonten mit ihrem Stand:
Get-ADUser -LDAPFilter '(servicePrincipalName=*)' -Properties msDS-SupportedEncryptionTypes, PasswordLastSet |
  Select-Object SamAccountName, msDS-SupportedEncryptionTypes, PasswordLastSet
Bei den meisten Konten ist msDS-SupportedEncryptionTypes leer oder 0 – dann gilt der KDC-Standard aus Schritt 5.
krbtgt erscheint in der Liste wegen seines SPN; dafür gilt der Ablauf aus KRBTGT. Kann ein Gerät nachweislich nur RC4, erlaubst du RC4 nur an seinem einen Dienstkonto. Microsoft empfiehlt dafür 0x24 (RC4 mit AES-Session-Keys): Set-ADUser -Identity 'svc-nas' -Replace @{ 'msDS-SupportedEncryptionTypes' = 0x24 }. Dokumentier jede solche Ausnahme und plan den Ersatz des Geräts.4. Verschlüsselungstypen per GPO festlegen
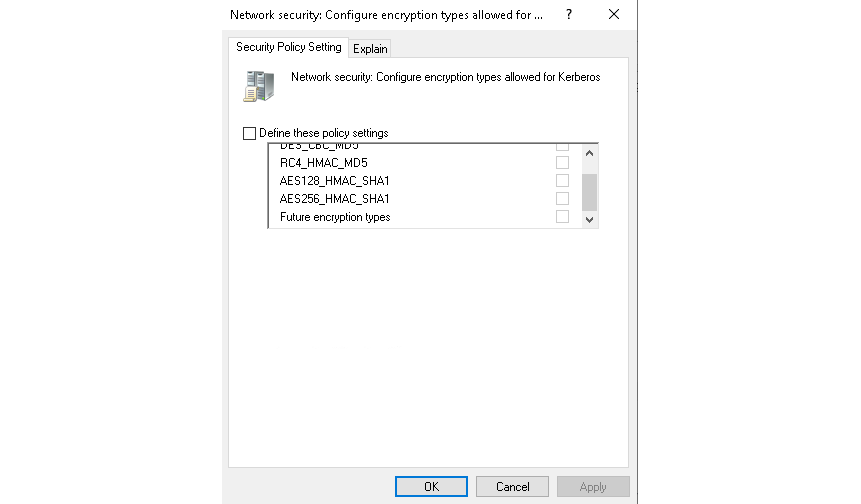
Per GPO erlaubst du jetzt auf allen Rechnern nur noch AES. In der Group Policy Management Console (gpmc.msc) die GPO bearbeiten und „Network security: Configure encryption types allowed for Kerberos" öffnen (Pfad im Block unten). Dort „Define these policy settings" anhaken und nur AES128_HMAC_SHA1 und AES256_HMAC_SHA1 auswählen. Im Beispiel ist die Einstellung noch nicht definiert, die Liste darunter enthält DES_CBC_CRC, DES_CBC_MD5, RC4_HMAC_MD5, die beiden AES-Typen und „Future encryption types":
Computer Configuration\Windows Settings\Security Settings\Local Policies\Security Options
  Network security: Configure encryption types allowed for Kerberos
    = AES128_HMAC_SHA1, AES256_HMAC_SHA1
Roll die Einstellung in dieser Reihenfolge aus: zuerst Clients, dann Member-Server, zuletzt eine GPO auf der OU Domain Controllers. Jeder Rechner braucht danach einen Neustart, die DCs nacheinander statt gleichzeitig. Anschließend steht SupportedEncryptionTypes = 0x18 in der Registry, und der Rechner schreibt 24 in sein eigenes msDS-SupportedEncryptionTypes. Unabhängig von der GPO stellen DCs mit Windows Server 2025 keine RC4-TGTs aus.
Die GPO gilt für den ganzen Rechner: Ist RC4 auf den DCs abgeschaltet, stellt der KDC auch für ein Ausnahmekonto aus Schritt 3 kein RC4-Ticket mehr aus. Solange du eine solche Ausnahme brauchst, wählst du in der GPO für die DCs zusätzlich RC4_HMAC_MD5 aus und begrenzt RC4 über Schritt 5 auf genau dieses Konto.
5. KDC-Standard auf AES setzen
Zuletzt setzt du den KDC-Standard auf AES. Er gilt für Konten ohne eigenes msDS-SupportedEncryptionTypes – die meisten Benutzer- und Dienstkonten – und steht im Wert DefaultDomainSupportedEncTypes (Abfrage in Schritt 1):
| Zustand | Bedeutung |
|---|---|
| Wert fehlt | DCs mit Updates ab April 2026 (ab Juli 2026 ohne Rollback): nur AES (0x18); ältere Stände: 0x27 (DES, RC4, AES-Session-Keys), auf Server 2025 0x24 |
0x18 oder 0x38 | nur AES – Zielzustand |
enthält 0x4, 0x2 oder 0x1, z. B. 0x27, 0x24, 0x3C | RC4 oder DES für alle Konten ohne eigenen Wert erlaubt – Event 205 |
Damit alle DCs unabhängig vom Patchstand gleich arbeiten, setz den Wert in der GPO für die OU Domain Controllers – erst, wenn Schritt 2 nichts mehr findet. Im GPO-Editor unter „Computer Configuration" → „Preferences" → „Windows Settings" → Rechtsklick auf „Registry" → „New" → „Registry Item":
Action:     Update
Hive:       HKEY_LOCAL_MACHINE
Key Path:   SYSTEM\CurrentControlSet\Services\Kdc
Value name: DefaultDomainSupportedEncTypes
Value type: REG_DWORD
Value data: 18 (Hexadecimal)
Der Wert wirkt ohne Neustart. Den Wert RC4DefaultDisablementPhase aus der Audit-Phase (unter HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\Parameters) lesen DCs mit den Updates ab Juli 2026 nicht mehr – du kannst ihn entfernen.
6. Verifizieren
Öffne zur Kontrolle den Tab „Attribute Editor" aus Schritt 1 erneut: msDS-SupportedEncryptionTypes steht auf 24 (0x18). Die Abfragen aus Schritt 1 zeigen den Zielzustand: jeder DC mit RC4/DES False und AES True, keine Ausgabe bei der Suche nach dem DES-Flag, beide reg query mit REG_DWORD 0x18 auf jedem DC. Brauchst du noch ein RC4-Ausnahmekonto, stehen GPO-Wert und DC-Attribut stattdessen auf 0x1C (28) – entscheidend ist dann DefaultDomainSupportedEncTypes = 0x18. Danach auf einem Client klist purge und klist get cifs/srv01.contoso.local ausführen: Beim neuen Ticket stehen „KerbTicket Encryption Type" und „Session Key Type" auf AES-256-CTS-HMAC-SHA1-96.
Die Abfragen aus Schritt 2 laufen weiter: Neue Events 203, 204, 208 oder 209 im System-Log oder neue Treffer im Skript sind Geräte oder Konten, die jetzt nicht mehr durchkommen – deine Liste für Nacharbeit. Nutzt du Defender for Identity, verschwinden die Konten aus der Empfehlung aus Schritt 1.