Objekt-Owner
Verstehen
Jedes Objekt im Active Directory hat einen Security Descriptor – den Datenblock, in dem sein Owner (Besitzer) und seine Zugriffsliste (ACL) stehen. Der Owner darf die Berechtigungen standardmäßig lesen und ändern (READ_CONTROL, WRITE_DAC), auch wenn er in der Zugriffsliste nicht vorkommt. Owner wird, wer das Objekt anlegt; nur bei Mitgliedern von Domain Admins oder Enterprise Admins trägt AD stattdessen die Gruppe ein – Mitglieder von Administrators werden selbst Owner. So bleibt ein Helpdesk-Konto Owner eines Benutzers, der später Admin wird, und ein Join-Konto mit delegierten Rechten Owner eines Servers, der danach zum Domain Controller hochgestuft wird. Eine Ausnahme sind Computerkonten, die ein normaler Benutzer über die MachineAccountQuota anlegt: Dort trägt AD Domain Admins als Owner ein. Kritisch ist ein falscher Owner bei den Computerobjekten der Domain Controller und bei Objekten mit adminCount = 1 – Konten und Gruppen, die AD als privilegiert markiert hat.
Einordnen
Ohne die Korrektur kann jeder, der das Owner-Konto kontrolliert, sich jederzeit selbst Vollzugriff auf das Objekt geben – ohne Mitglied einer Admin-Gruppe zu sein.
- Ein Join-Konto ist noch Owner eines Domain Controllers. Wer dieses Konto kontrolliert, kann sich Schreibrechte auf das DC-Objekt geben und darüber Shadow Credentials oder Resource-based Constrained Delegation (MachineAccountQuota) einrichten. Von dort ist der Weg zu DCSync kurz
- Ein Helpdesk-Konto ist Owner eines Admin-Kontos. Wer das Helpdesk-Konto kontrolliert, kann sich Schreibrechte auf das Admin-Konto geben, dort einen eigenen Schlüssel hinterlegen (Shadow Credentials) und sich damit jederzeit als dieser Admin anmelden – auch nachdem die Rechte zurückgesetzt wurden
Gefährlich ist das, weil Owner-Konten meist schwächer geschützt sind als Tier 0: Join-Konten stehen oft im Klartext in Deployment-Skripten, Helpdesk-Konten melden sich an normalen Arbeitsplätzen an. Bei Konten in einer geschützten Gruppe setzt der Prozess SDProp standardmäßig alle 60 Minuten den kompletten Security Descriptor – Owner und Rechte – auf den Stand von AdminSDHolder zurück, einen hinterlegten Schlüssel entfernt er aber nicht. Fällt ein Konto aus der Gruppe, bleibt adminCount = 1 stehen, SDProp prüft es aber nicht mehr – Owner und Rechte korrigiert dann niemand. Nur für Computerobjekte lassen sich die impliziten Owner-Rechte seit den Updates vom November 2021 (KB5008383) über dSHeuristics sperren – ohne Eintrag läuft das lediglich im Audit-Modus. Dieselbe Frage stellt sich bei allen Tier-0-Objekten, etwa bei GPOs und Zertifikatvorlagen (ESC4).
Vorbereiten
Der Owner-Wechsel ändert nichts an Anmeldung, Replikation oder Gruppenmitgliedschaften. Er nimmt dem bisherigen Owner nur das stille Recht, die Berechtigungen des Objekts zu ändern. Bemerken kann das ein delegiertes Team oder ein Provisioning-Werkzeug, das Admin-Konten selbst anlegt und über seine Owner-Rechte pflegt. Das ist selten – frag bei den Treffern aus Schritt 1 trotzdem kurz nach. Für den Wechsel brauchst du ein Konto in Domain Admins.
Beheben
1. Aktuellen Zustand prüfen
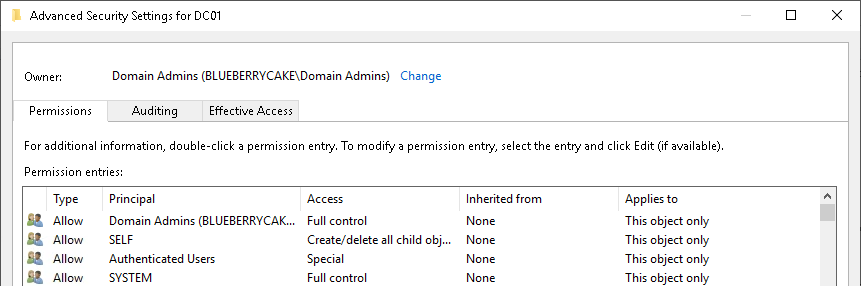
Prüf zuerst, wem die Domain Controller und die privilegierten Objekte gehören – der Owner steht nur in den erweiterten Sicherheitseinstellungen und fällt deshalb selten auf. Für einen Domain Controller zeigt ihn „Active Directory Users and Computers" (ADUC, dsa.msc): „View" → „Advanced Features" einschalten → OU Domain Controllers → Rechtsklick auf den DC → „Properties" → Tab „Security" → „Advanced". Ganz oben steht „Owner". Im Beispiel ist bei DC01 Domain Admins eingetragen – so soll es aussehen:
Alle Domain Controller auf einmal prüfst du auf einem Rechner mit dem PowerShell-Modul ActiveDirectory (RSAT). 516 ist die primäre Gruppe Domain Controllers, 521 die der Read-only Domain Controllers – so findet die Abfrage auch RODCs:
Get-ADComputer -LDAPFilter '(|(primaryGroupID=516)(primaryGroupID=521))' -Properties nTSecurityDescriptor |
  Select-Object Name, @{ n = 'Owner'; e = { $_.nTSecurityDescriptor.Owner } }
Die Spalte Owner zeigt pro DC den Owner als DOMÄNE\Name, im Normalfall CONTOSO\Domain Admins.
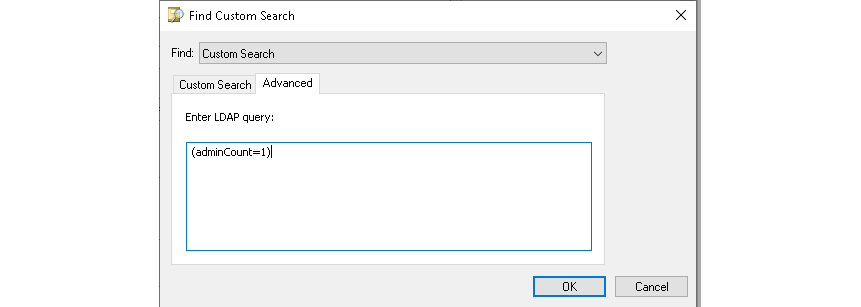
Objekte mit adminCount = 1 listet in dsa.msc eine gespeicherte Abfrage: Rechtsklick auf „Saved Queries" → „New" → „Query" → „Define Query…" → bei „Find:" „Custom Search" wählen → Tab „Advanced" → im Feld „Enter LDAP query" (adminCount=1) eintragen → „OK" → Namen vergeben → „OK":
Den Owner siehst du dort aber nur einzeln über „Advanced". Schneller prüft ein Skript alle Domain Controller und alle Objekte mit adminCount = 1 und gibt nur die aus, deren Owner kein Standard-Admin ist:
$sidType = [System.Security.Principal.SecurityIdentifier]
$trusted = '^S-1-5-(18|32-544)$|-(500|512|516|518|519)$'
$protected = Get-ADObject -LDAPFilter '(&(adminCount=1)(objectSid=*))' -Properties objectSid |
  ForEach-Object { $_.objectSid.Value }

Get-ADObject -LDAPFilter '(|(adminCount=1)(&(objectCategory=computer)(|(primaryGroupID=516)(primaryGroupID=521))))' -Properties nTSecurityDescriptor |
  ForEach-Object {
    $owner = $_.nTSecurityDescriptor.GetOwner($sidType)
    if ($owner.Value -notmatch $trusted) {
      $name = try { $owner.Translate([System.Security.Principal.NTAccount]).Value } catch { $owner.Value }
      [pscustomobject]@{ Object = $_.Name; Class = $_.ObjectClass; Owner = $name; OwnerProtected = $owner.Value -in $protected }
    }
  } | Sort-Object Class, Object | Format-Table -AutoSize
Als Standard gelten SYSTEM, die Gruppe Administrators (BUILTIN\Administrators) sowie Administrator, Domain Admins, Domain Controllers, Schema Admins und Enterprise Admins. Das Skript erkennt sie über ihre festen SIDs, damit es auch mit lokalisierten Gruppennamen funktioniert. Es prüft eine Domäne; in einem Forest mit mehreren Domänen führst du es pro Domäne aus.
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Ausgabe | alle DCs und privilegierten Objekte gehören Standard-Admins |
| Join-, Deployment- oder Dienstkonto als Owner eines DCs | Server wurde ohne Domain-Admin-Rechte aufgenommen und später hochgestuft – Owner ändern (Schritt 3) |
| Helpdesk-, Operator- oder normales Benutzerkonto als Owner eines Admin-Kontos oder einer Admin-Gruppe | kritisch – Spuren prüfen (Schritt 2), dann Owner ändern |
| Owner nur als SID | Owner-Konto gelöscht oder aus einer fremden Domäne – Owner ändern |
OwnerProtected True – der Owner trägt selbst adminCount = 1 | meist ein persönliches Admin-Konto – vertretbar, solange es noch Admin ist; besser auf Domain Admins umstellen |
| derselbe fremde Owner auf vielen Admin-Konten und -Gruppen | Owner von AdminSDHolder prüfen und dort zuerst korrigieren (Artikel AdminSDHolder, Schritt 3) |
2. Herkunft klären und Zustand sichern
Bevor du etwas änderst, klär für jeden Treffer aus Schritt 1 drei Fragen:
- Wer steckt hinter dem Owner? Ein Join-Konto aus Deployment-Skripten behandelst du so, als wäre sein Passwort bekannt: Passwort ändern und prüfen, wo es noch hinterlegt ist.
- Hat der Owner etwas verändert? In „Advanced" aus Schritt 1 auf die Spalte „Inherited from" achten: Einträge mit „None" sind direkt auf dem Objekt gesetzt. Steht dort das Owner-Konto oder ein anderes Konto außerhalb der Admins, wurde vermutlich nachträglich etwas eingetragen. Prüf außerdem fremde Schlüssel in
msDS-KeyCredentialLink(Artikel Shadow Credentials) und bei DCs Einträge inmsDS-AllowedToActOnBehalfOfOtherIdentity(Artikel MachineAccountQuota, Schritt 5). - Ist das Konto noch privilegiert? Den Tab „Member Of" des Objekts öffnen – er zeigt nur direkte Gruppen, denk an verschachtelte. Steht es in keiner geschützten Gruppe mehr, ist
adminCount = 1ein Überbleibsel, das du wie im Artikel AdminSDHolder (Schritt 4) bereinigst.
Sichere vor jeder Änderung den Security Descriptor als Text, im Beispiel für DC01 in den Ordner C:\Temp – er muss schon existieren:
Import-Module ActiveDirectory
(Get-Acl -Path 'AD:CN=DC01,OU=Domain Controllers,DC=contoso,DC=local').Sddl | Out-File C:\Temp\DC01-sd.txt
Die Datei enthält eine lange SDDL-Zeile, die mit dem Owner beginnt, etwa O:DAG:DAD:AI(…).
Bei Computerobjekten zeigen die Events aus KB5008383, ob jemand seine Owner-Rechte schon genutzt hat. Jeder Treffer auf einem DC-Objekt ist ein Warnsignal. Die Events stehen auf jedem DC in der Ereignisanzeige (eventvwr.msc) unter „Applications and Services Logs" → „Directory Service" und reichen nur so weit zurück, wie das Log Platz hat:
| Event-ID | Bedeutung |
|---|---|
| 3049 | Audit-Modus: Ein Konto ohne Domain-Admin-Rechte hat den Security Descriptor eines Computerobjekts geändert, obwohl die Zugriffsliste das nicht erlaubt – also über seine Owner-Rechte. Die Änderung wurde durchgelassen. |
| 3046 | Enforcement: Eine solche Änderung wurde blockiert. |
Per PowerShell für einen DC:
Get-WinEvent -ComputerName DC01 -FilterHashtable @{ LogName = 'Directory Service'; Id = 3046, 3049 } -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Id, Message
Ohne Treffer bleibt die Ausgabe leer – ohne -ErrorAction meldet Get-WinEvent dann „No events were found that match the specified selection criteria".
3. Owner auf Domain Admins setzen
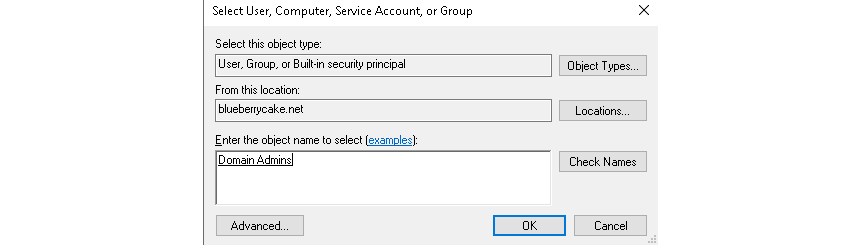
Den Owner änderst du in „Advanced" aus Schritt 1: neben „Owner" auf „Change" klicken → im Dialog „Select User, Computer, Service Account, or Group" Domain Admins eingeben → „Check Names" → „OK" → „Apply". Im Beispiel ist Domain Admins schon aufgelöst und deshalb unterstrichen:
Danach im selben Dialog die Einträge aus Schritt 2 entfernen, die nicht dorthin gehören: Eintrag markieren → „Remove" → „Apply". Steht auch bei AdminSDHolder selbst ein falscher Owner, korrigierst du ihn zuerst (Artikel AdminSDHolder, Schritt 3).
Für mehrere Objekte setzt ein Skript den Owner über die SID von Domain Admins (-512) – das funktioniert auch mit lokalisierten Gruppennamen. Trag die DNs aus Schritt 1 ein; jede Zeile der Ausgabe nennt den neuen Owner:
Import-Module ActiveDirectory
$domainAdmins = [System.Security.Principal.SecurityIdentifier]"$((Get-ADDomain).DomainSID.Value)-512"
$objects = @(
  'CN=DC01,OU=Domain Controllers,DC=contoso,DC=local'
  'CN=adm-alice,OU=Admins,DC=contoso,DC=local'
)

foreach ($dn in $objects) {
  $acl = Get-Acl -Path "AD:$dn"
  $acl.SetOwner($domainAdmins)
  Set-Acl -Path "AD:$dn" -AclObject $acl
  '{0}: {1}' -f $dn, (Get-Acl -Path "AD:$dn").Owner
}
4. Neue Fälle verhindern
Damit keine neuen falschen Owner entstehen, passt du Abläufe an, sperrst die Owner-Rechte auf Computerobjekten und überwachst Owner-Wechsel.
- Domain Controller: Server nur mit Domain-Admin-Konten joinen oder den Owner direkt nach dem Hochstufen prüfen. Nimm die DC-Abfrage aus Schritt 1 in deine Checkliste für neue DCs auf.
- Admin-Konten: nur von Tier-0-Admins anlegen lassen. Wird ein bestehendes Konto zum Admin, stellst du den Owner gleich mit um. Für Konten und Gruppen mit
adminCount = 1lässt du das Skript aus Schritt 1 regelmäßig laufen, etwa monatlich. - Computerobjekte: Die impliziten Owner-Rechte lassen sich forestweit für alle außer Domain Admins und Enterprise Admins blockieren. Den aktuellen Wert von dSHeuristics zeigt ADSI Edit (Artikel dSHeuristics) oder kürzer:
(Get-ADObject "CN=Directory Service,CN=Windows NT,CN=Services,$((Get-ADRootDSE).configurationNamingContext)" -Properties dSHeuristics).dSHeuristics
Bleibt die Ausgabe leer, ist dSHeuristics nicht gesetzt – dann läuft der Audit-Modus.
| 29. Zeichen | Wirkung |
|---|---|
fehlt oder 0 | Audit-Modus – Event 3049, nichts wird blockiert |
1 | Enforcement – Änderungen über Owner-Rechte werden blockiert (Event 3046) |
2 | Prüfung abgeschaltet – nicht empfohlen |
Bevor du auf 1 umstellst, werte die Events 3049 aus Schritt 2 auf allen DCs aus: Jeder Eintrag ist ein Prozess, der danach scheitert. Wie du das Zeichen setzt, ohne die übrigen zu verändern, steht im Artikel dSHeuristics (Schritt 3).
Künftige Owner-Wechsel auf Domain Controllern protokolliert Event 5136 („A directory service object was modified") im Security-Log der DCs. Das Attribut ist nTSecurityDescriptor; im Event mit „Value Added" steht im Feld „Value" der neue Security Descriptor als SDDL-Text, der Owner hinter O:. Dafür brauchst du zwei Dinge – erstens diese Audit-Policy:
Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\Audit Policies\DS Access
  Audit Directory Service Changes
    = Success
Zweitens einen Überwachungseintrag (SACL) auf den DC-Objekten. Die Standard-SACL der OU Domain Controllers überwacht „Modify permissions" und „Modify owner" nur für die OU selbst („This object only"); an die DC-Objekte vererbt sie lediglich „Write all properties". Ergänze deshalb: Rechtsklick auf die OU Domain Controllers → „Properties" → Tab „Security" → „Advanced" → Tab „Auditing" → „Add" → Principal Everyone, Type „Success", Applies to „Descendant Computer objects", Rechte „Modify permissions" und „Modify owner".
5. Verifizieren
Wiederhol Schritt 1: In „Advanced" steht jetzt bei jedem DC und jedem korrigierten Objekt „Owner: Domain Admins". Für ein einzelnes Objekt als Text:
Import-Module ActiveDirectory
(Get-Acl -Path 'AD:CN=DC01,OU=Domain Controllers,DC=contoso,DC=local').Owner
Erwartet wird CONTOSO\Domain Admins. Die DC-Abfrage zeigt in der Spalte Owner nur noch CONTOSO\Domain Admins, CONTOSO\Enterprise Admins oder BUILTIN\Administrators. Das Skript liefert keine Ausgabe – oder nur Einträge mit OwnerProtected True, die du bewusst stehen lässt. Die in Schritt 3 entfernten Einträge tauchen in „Advanced" nicht mehr auf, und in der Ereignisanzeige erscheinen keine neuen Events 3049 für die DC-Objekte.
AdminSDHolder
Veränderte AdminSDHolder-Vorlage – Vererbung abschalten und fremde Einträge entfernen, damit keine zusätzlichen Rechte automatisch auf alle Admin-Konten übertragen werden.
Shadow Credentials
Unberechtigte Schlüssel in msDS-KeyCredentialLink – fremde Anmeldeschlüssel finden, entfernen und das Schreibrecht auf das Attribut eng halten.