ESC6
Verstehen
EDITF_ATTRIBUTESUBJECTALTNAME2 ist ein Flag in den EditFlags des Policy-Moduls einer CA. Ist es gesetzt, übernimmt die CA einen Subject Alternative Name (SAN), den der Antragsteller als Request-Attribut mitschickt – bei jeder Vorlage, egal was dort eingestellt ist. Standardmäßig ist das Flag aus. Gesetzt wurde es oft nach älteren Anleitungen, um Webserver- oder LDAPS-Zertifikate mit mehreren DNS-Namen auszustellen, ohne die Vorlage anzupassen. Damit verhält sich die CA so, als hätte jede Vorlage „Supply in the request" aktiviert – also ESC1 für die gesamte CA. Das Flag steht in der Registry des CA-Servers und fällt bei einer Prüfung der Vorlagen nicht auf.
Einordnen
Ohne die Korrektur kann jeder, der irgendeine Vorlage dieser CA beantragen darf, einen fremden Namen in sein Zertifikat schreiben lassen.
- Ein Domänenbenutzer beantragt ein Zertifikat aus der Standardvorlage
Userund gibt als SAN den UPN eines Domain Admins mit; akzeptiert der Domain Controller das Zertifikat, meldet er sich als dieser Admin an - Dienste, die den SAN selbst auswerten – etwa VPN-Gateways, WLAN-Authentifizierung oder Web-Anwendungen mit Zertifikats-Login – ordnen das Zertifikat dem fremden Konto zu
Seit den Updates vom Mai 2022 (KB5014754) schreibt die CA die SID des tatsächlichen Antragstellers in das Zertifikat. Domain Controller im Full Enforcement lehnen die Anmeldung ab, wenn SID und Zielkonto nicht zusammenpassen. Für die Anmeldung am AD ist ESC6 deshalb nur noch zusammen mit einer weiteren Schwäche ausnutzbar: einer Vorlage ohne SID-Extension (ESC9) oder schwachem Certificate Mapping (ESC10). Dienste außerhalb des AD prüfen die SID nicht. Setzen kann das Flag jeder mit dem Recht Manage CA (ESC7).
Vorbereiten
Nach dem Entfernen ignoriert die CA SAN-Angaben aus Request-Attributen. Betroffen sind Abläufe, die den SAN so übergeben: certreq -attrib "SAN:dns=…", das Feld „Attributes" in der Web-Enrollment-Oberfläche und Skripte oder Appliances, die diesem Muster folgen. Der Antrag schlägt dabei nicht fehl – das Zertifikat wird ohne den SAN ausgestellt.
Beheben
1. Aktuellen Zustand prüfen
Auf dem CA-Server:
certutil -getreg policy\EditFlags
Alle CAs des Forests auf einmal – von einem Rechner mit dem PowerShell-Modul ActiveDirectory und Adminrechten auf den CAs:
$cfg = (Get-ADRootDSE).configurationNamingContext
Get-ADObject -SearchBase "CN=Enrollment Services,CN=Public Key Services,CN=Services,$cfg" -LDAPFilter '(objectClass=pKIEnrollmentService)' -Properties dNSHostName |
  ForEach-Object { certutil -config "$($_.dNSHostName)\$($_.Name)" -getreg policy\EditFlags }
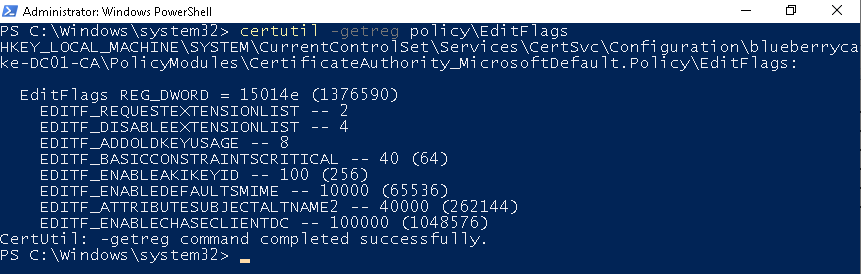
certutil löst den Wert in die gesetzten Flags auf. Mit gesetztem Flag sieht die Ausgabe so aus:
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
Zeile EDITF_ATTRIBUTESUBJECTALTNAME2 -- 40000 (262144) vorhanden | Flag gesetzt – beheben |
Zeile fehlt, Wert 11014e | Standard einer Enterprise CA, Flag nicht gesetzt |
Nutzt du Microsoft Defender for Identity mit einem Sensor auf dem CA-Server, listet der Secure Score im Defender-Portal betroffene CAs unter der Empfehlung „Edit vulnerable Certificate Authority setting (ESC6)".
2. Nutzung des Flags klären
Welche Anträge haben einen SAN als Attribut mitgeschickt? Die CA-Datenbank speichert die Request-Attribute:
certutil -view -restrict "Disposition=20" -out "RequestID,RequesterName,RequestAttributes,CommonName,NotAfter" |
  Select-String -Pattern 'san:' -Context 6, 4
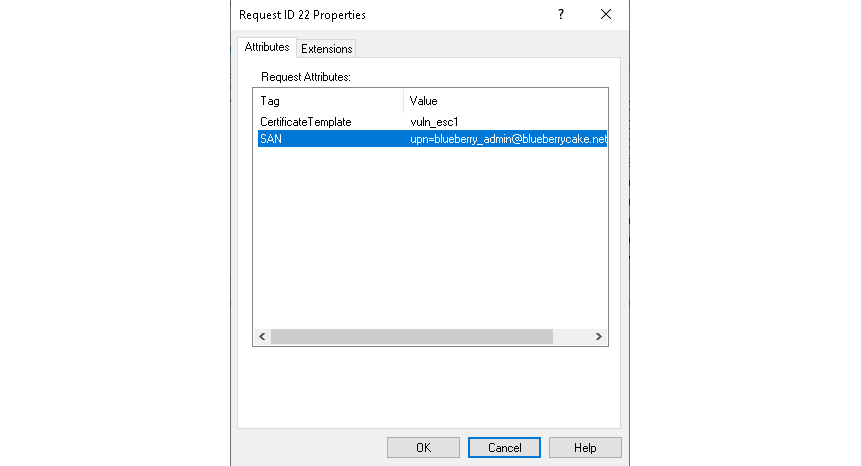
Jeder Treffer ist ein Zertifikat, dessen SAN vom Antragsteller kam. Daran erkennst du zwei Dinge: welche Abläufe das Flag brauchen, und ob jemand es missbraucht hat.
Einen einzelnen Antrag siehst du dir in certsrv.msc an: unter „Issued Certificates" Rechtsklick auf den Eintrag → „All Tasks" → „View Attributes/Extensions" → Tab „Attributes". Im Beispiel hat ein normaler Benutzer den UPN eines Admin-Kontos als SAN mitgeschickt:
Für einen einzelnen Antrag per Kommandozeile, die Request-ID steht in der ersten Spalte von „Issued Certificates":
certutil -view -restrict "RequestID=1234" -out "RequesterName,RequestAttributes"
Ein SAN mit upn= und dem Namen eines fremden, privilegierten Kontos ist ein Sicherheitsvorfall – Zertifikat sperren (wie bei ESC1, Schritt 4) und die Anmeldungen des Kontos untersuchen.
Ist das CA-Auditing aktiv, stehen dieselben Attribute im Feld „Attributes" der Events 4886 und 4887 im Security-Log der CA.
3. Abläufe auf SAN im Antrag umstellen
Statt den SAN als Attribut anzuhängen, gehört er in den Antrag. Mit certreq über eine INF-Datei:
[Version]
Signature = "$Windows NT$"

[NewRequest]
Subject = "CN=web01.contoso.local"
KeyLength = 2048
Exportable = FALSE
MachineKeySet = TRUE

[Extensions]
2.5.29.17 = "{text}"
_continue_ = "dns=web01.contoso.local&"
_continue_ = "dns=intranet.contoso.local&"

[RequestAttributes]
CertificateTemplate = WebServer
certreq -new request.inf request.csr
certreq -submit -config "SRV01\contoso-SRV01-CA" request.csr web01.cer
Die verwendete Vorlage braucht „Supply in the request" im Tab „Subject Name", darf keine Anmelde-EKU enthalten und nur für die Admins der Server beantragbar sein – sonst tauschst du ESC6 gegen ESC1.
4. Flag entfernen
Auf dem CA-Server:
certutil -setreg policy\EditFlags -EDITF_ATTRIBUTESUBJECTALTNAME2
Restart-Service -Name CertSvc
Das Minuszeichen löscht nur dieses eine Bit, die übrigen Flags bleiben. Die Änderung wirkt erst nach dem Neustart des Dienstes.
5. Verifizieren
certutil -getreg policy\EditFlags
Die Zeile EDITF_ATTRIBUTESUBJECTALTNAME2 fehlt, bei einer sonst unveränderten Enterprise CA steht der Wert auf 11014e. Mit der Schleife aus Schritt 1 prüfst du alle CAs des Forests auf einmal.
Danach ein Server-Zertifikat über den neuen Ablauf aus Schritt 3 beantragen und prüfen, dass der SAN enthalten ist:
certutil -dump web01.cer | Select-String -Pattern 'DNS Name' -Context 1, 3
Microsoft empfiehlt, Änderungen am Registry-Wert EditFlags per Registry-Auditing zu überwachen (Event 4657) – so fällt auf, wenn jemand das Flag wieder setzt.