AS-REP Roasting
Verstehen
Bei der Kerberos-Anmeldung holt sich der Client vom Domain Controller zuerst ein Ticket Granting Ticket (TGT), das Anmeldeticket für alle weiteren Zugriffe. Dabei beweist er normalerweise per Pre-Authentication, dass er das Passwort kennt: Die Anfrage (AS-REQ) enthält einen Zeitstempel, verschlüsselt mit einem aus dem Passwort abgeleiteten Schlüssel. Ist im Konto die Option „Do not require Kerberos preauthentication" gesetzt (Flag DONT_REQ_PREAUTH, 0x400000 in userAccountControl), antwortet der DC auch ohne diesen Nachweis – jedem, der nach dem Konto fragt. Ein Teil dieser Antwort (AS-REP) ist mit dem Passwort-Schlüssel des Kontos verschlüsselt und lässt sich offline gegen beliebig viele Passwörter prüfen – das ist AS-REP Roasting. Microsoft sieht die Option nur für die Kompatibilität mit anderen Kerberos-Implementierungen vor, etwa alten Unix-Clients – meist wurde sie genau dafür gesetzt und dann vergessen. Um dasselbe Risiko bei Service Tickets statt Anmeldeantworten geht es bei Kerberoasting.
Einordnen
Ohne die Korrektur kann jeder, der einen Domain Controller im Netz erreicht, für betroffene Konten knackbares Material anfordern – ohne das Passwort des Kontos zu kennen.
- Ein altes Dienstkonto mit weitreichenden Rechten trägt das Flag und hat seit Jahren dasselbe schwache Passwort. Jeder mit einem beliebigen Domänenkonto findet es per LDAP und kann sein Passwort offline knacken – dann ist das Dienstkonto mit all seinen Rechten kompromittiert
- Eine zu weit delegierte Helpdesk-Rolle hat Schreibrechte wie GenericWrite auf Benutzerkonten. Damit lässt sich das Flag auf jedem dieser Konten kurzzeitig setzen – jedes davon ist angreifbar, auch wenn deine Abfrage aus Schritt 1 es nicht zeigt (targeted AS-REP Roasting)
Das Knacken läuft offline: Du siehst keine fehlgeschlagenen Anmeldungen und keine Kontosperrung, auf dem DC erscheint nur eine normale Ticketausgabe. RC4 lässt sich dabei deutlich schneller durchprobieren als AES (RC4 & DES), ein langes Zufallspasswort hält aber in beiden Fällen stand. Das Flag zu entfernen schließt die Lücke, ein schon geknacktes Passwort bleibt aber gültig, bis du es änderst. Gegen das zweite Szenario hilft das Entfernen nicht: Dort schützen nur lange Zufallspasswörter und eng gehaltene Schreibrechte auf Benutzerkonten. Einen Missbrauch erkennst du über die Überwachung aus Schritt 5.
Vorbereiten
Ohne das Flag verlangt der DC von dem Konto wieder den Passwortnachweis. Aktuelle Windows-Clients und die meisten MIT-Kerberos-Clients unter Linux liefern ihn automatisch nach, sobald der DC danach fragt. Scheitern können nur Clients, die keine Pre-Authentication beherrschen – sehr alte Unix-Kerberos-Bibliotheken, Appliances und Eigenentwicklungen. Der Passwortwechsel aus Schritt 4 trifft alles, was das Passwort gespeichert hat: Windows-Dienste, geplante Tasks, Konfigurationsdateien von Anwendungen und Keytab-Dateien auf Unix-Systemen.
Beheben
1. Aktuellen Zustand prüfen
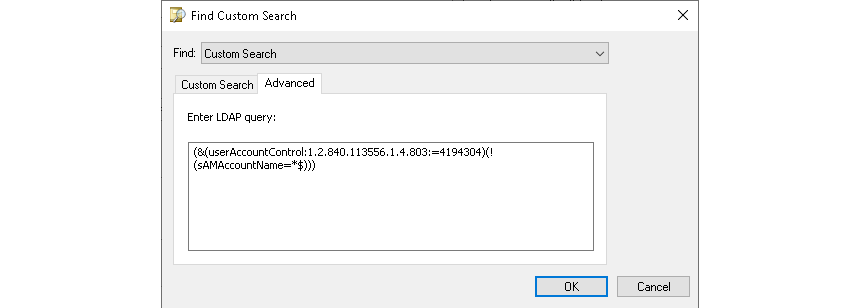
Zuerst ermittelst du alle Benutzerkonten mit gesetztem Flag, deine Arbeitsliste für die weiteren Schritte. In „Active Directory Users and Computers" (ADUC, dsa.msc) geht das mit einer gespeicherten Abfrage: Rechtsklick auf „Saved Queries" → „New" → „Query" → Namen vergeben → „Define Query…" → bei „Find" „Custom Search" wählen → Tab „Advanced" → in „Enter LDAP query" diesen Filter eintragen:
(&(userAccountControl:1.2.840.113556.1.4.803:=4194304)(!(sAMAccountName=*$)))
4194304 ist der Dezimalwert von 0x400000, die lange Zahlenfolge davor ist die LDAP-Regel für „dieses Bit ist gesetzt". Der zweite Teil blendet Computerkonten aus, deren Name auf $ endet. Die gespeicherte Abfrage zeigt nach „Refresh" (F5) jederzeit den aktuellen Stand – du brauchst sie in Schritt 5 wieder. Willst du nur einmal nachsehen, geht derselbe Filter ohne gespeicherte Abfrage: Rechtsklick auf die Domäne → „Find…" → bei „Find" „Custom Search" → Tab „Advanced" → Filter eintragen → „Find Now". Die Zahl der Treffer steht unten im Fenster („… item(s) found"). Im Beispiel der Dialog „Find Custom Search" mit dem Filter:
Als Text mit den Angaben für die Bewertung – auf einem Rechner mit dem PowerShell-Modul ActiveDirectory (RSAT):
$filter = '(&(userAccountControl:1.2.840.113556.1.4.803:=4194304)(!(sAMAccountName=*$)))'
Get-ADUser -LDAPFilter $filter -Properties PasswordLastSet, LastLogonDate, AdminCount |
  Select-Object SamAccountName, Enabled, PasswordLastSet, LastLogonDate, AdminCount |
  Sort-Object SamAccountName | Format-Table -AutoSize
Die Anzahl der Zeilen muss mit den Treffern der ADUC-Abfrage übereinstimmen. AdminCount 1 heißt, dass das Konto Mitglied einer geschützten Gruppe wie Domain Admins ist oder einmal war (AdminSDHolder). LastLogonDate kann bis zu 14 Tage hinter der tatsächlich letzten Anmeldung zurückliegen. Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Ausgabe | alle Benutzerkonten verlangen Pre-Authentication |
Enabled True und AdminCount 1 | kritisch – Flag sofort entfernen und Passwort ändern (Schritte 3 und 4) |
| aktives Dienst- oder Funktionskonto | Nutzung klären (Schritt 2) |
PasswordLastSet liegt Jahre zurück | Passwort ist vermutlich schwach oder vielen bekannt – unbedingt ändern (Schritt 4) |
Enabled False | derzeit nicht angreifbar, aber wieder, sobald jemand das Konto aktiviert – Flag trotzdem entfernen |
Nutzt du Microsoft Defender for Identity, listet der Secure Score im Defender-Portal betroffene Konten unter der Empfehlung „Resolve unsecure account attributes" mit der Aktion „Remove Don't require Kerberos preauthentication".
2. Nutzung klären
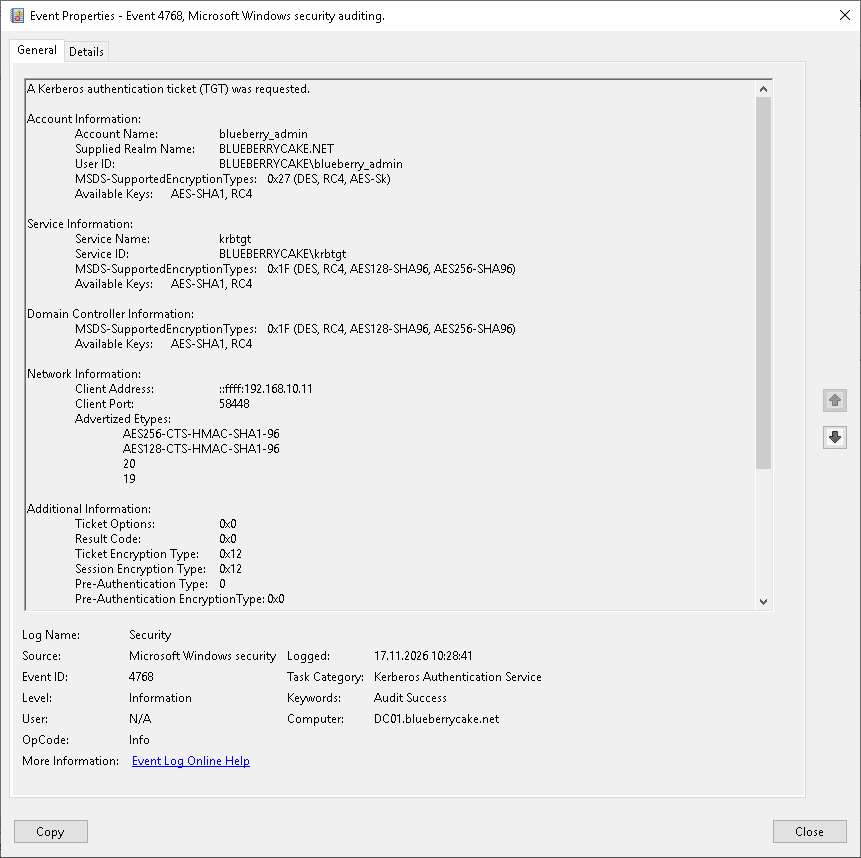
Bevor du umstellst, klär für jedes Konto mit dem Verantwortlichen, welche Anwendung es nutzt und warum das Flag gesetzt wurde. Welche Systeme tatsächlich Tickets ohne Pre-Authentication holen, zeigt Event 4768 („A Kerberos authentication ticket (TGT) was requested") im Security-Log der Domain Controller. Ohne Pre-Authentication steht dort im Feld „Pre-Authentication Type" der Wert 0, bei einer normalen Passwortanmeldung 2. Im Beispiel ein solches Event: „Pre-Authentication Type" ist 0, „Client Address" zeigt den anfragenden Rechner:
Das Event entsteht nur, wenn auf den DCs die Überwachung der Kerberos-Anmeldung aktiv ist. Prüfen auf einem DC:
auditpol /get /subcategory:"Kerberos Authentication Service"
Erwartet wird „Success and Failure" oder mindestens „Success". Steht dort „No Auditing", setz die Überwachung in einer GPO auf der OU Domain Controllers:
Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\Audit Policies\Account Logon
  Audit Kerberos Authentication Service
    = Success, Failure
Die Events ohne Pre-Authentication filterst du in der Ereignisanzeige (eventvwr.msc) auf einem DC: „Windows Logs" → „Security" → „Filter Current Log…" → Tab „XML" → „Edit query manually" anhaken und diese Abfrage einfügen:
<QueryList>
  <Query Id="0" Path="Security">
    <Select Path="Security">*[System[(EventID=4768)] and EventData[Data[@Name='PreAuthType']='0']]</Select>
  </Query>
</QueryList>
Bleibt die Liste leer, mach die Gegenprobe mit '2' statt '0': Dann muss die Ereignisanzeige Treffer zeigen, sonst fehlt die Überwachung oder der Filter ist falsch eingefügt.
Wie weit die Auswertung zurückreicht, hängt von der Größe des Security-Logs ab; auf stark genutzten DCs sind das manchmal nur Stunden. Sammelst du die Events zentral, etwa per Windows Event Forwarding oder im SIEM, werte besser dort über mehrere Wochen aus. Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Einträge für das Konto | im Zeitraum des Logs keine Tickets ohne Pre-Authentication |
| bekannte Server als Client-Adresse | dort läuft die Anwendung – nach der Umstellung dort die Anmeldung testen |
| unbekannte Adressen, viele verschiedene Konten von einer Adresse kurz hintereinander | Hinweis auf AS-REP Roasting – Passwörter sofort ändern (Schritt 4) und den Vorfall untersuchen |
Für alle DCs auf einmal fasst ein Skript die Treffer pro Konto und Client-Adresse zusammen – in einer PowerShell mit Leserechten auf das Security-Log der DCs:
$xpath = "*[System[EventID=4768] and EventData[Data[@Name='PreAuthType']='0']]"

$events = foreach ($dc in (Get-ADDomainController -Filter *).HostName) {
  try {
    Get-WinEvent -ComputerName $dc -LogName Security -FilterXPath $xpath -ErrorAction Stop | ForEach-Object {
      $data = @{}
      ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $data[$_.Name] = $_.'#text' }
      [pscustomobject]@{ Time = $_.TimeCreated; Account = $data.TargetUserName; Client = $data.IpAddress -replace '^::ffff:' }
    }
  } catch {
    if ($_.FullyQualifiedErrorId -notlike 'NoMatchingEventsFound*') { Write-Warning "$dc nicht ausgewertet: $($_.Exception.Message)" }
  }
}

$events | Group-Object Account, Client | ForEach-Object {
  $last = $_.Group | Sort-Object Time -Descending | Select-Object -First 1
  [pscustomobject]@{ Account = $last.Account; Client = $last.Client; Count = $_.Count; LastSeen = $last.Time }
} | Sort-Object Account | Format-Table -AutoSize
Das Skript liefert eine Zeile pro Konto und Client-Adresse mit Anzahl und letztem Zeitpunkt. Im Event steht eine IPv4-Adresse meist als ::ffff:203.0.113.10. Das Skript schneidet das ::ffff: ab, damit derselbe Rechner nicht in zwei Zeilen landet. ::1 heißt, dass das Ticket auf dem DC selbst angefordert wurde. Meldet das Skript bei einem DC „nicht ausgewertet", war er nicht erreichbar oder dir fehlen Rechte – seine Events fehlen dann in der Liste. Das Skript liest die Events einzeln über das Netz; bei großen Logs mit vielen Treffern dauert das Minuten.
3. Pre-Authentication wieder verlangen
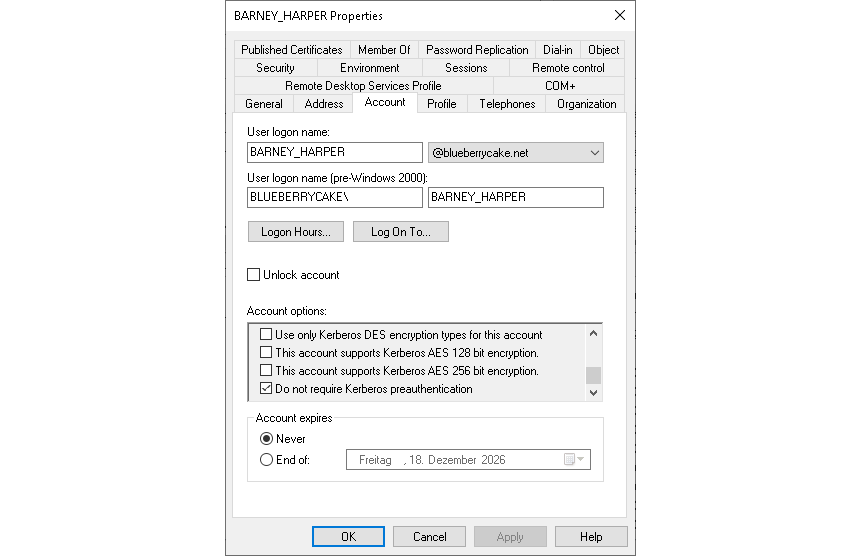
Nimm das Flag bei den betroffenen Konten heraus, damit niemand mehr ohne Passwortnachweis eine AS-REP bekommt. In ADUC: Doppelklick auf das Konto → Tab „Account" → in der Liste „Account options" nach unten scrollen → „Do not require Kerberos preauthentication" abwählen → „OK". Im „Active Directory Administrative Center" steht dieselbe Option im Abschnitt „Account" unter „Other options" als „Do not require Kerberos pre-authentication". Im Beispiel ist die Option bei einem Benutzerkonto noch gesetzt – ganz unten in der Liste:
Per PowerShell für ein einzelnes Konto, im Beispiel svc-legacy:
Set-ADAccountControl -Identity 'svc-legacy' -DoesNotRequirePreAuth $false
Für alle Konten aus Schritt 1 auf einmal, sobald Schritt 2 für jedes geklärt ist. Mit -WhatIf zeigt PowerShell zuerst nur an, welche Konten es ändern würde:
Get-ADUser -LDAPFilter '(&(userAccountControl:1.2.840.113556.1.4.803:=4194304)(!(sAMAccountName=*$)))' |
  Set-ADAccountControl -DoesNotRequirePreAuth $false -WhatIf
Pro Konto erscheint eine Zeile What if: Performing the operation "Set" on target "CN=…". Ohne -WhatIf wird die Änderung ausgeführt. Sie wirkt ohne Neustart, sobald sie auf die DCs repliziert ist. Bereits ausgestellte Tickets bleiben bis zu ihrem Ablauf gültig.
4. Passwörter ändern
Setz für jedes Konto aus Schritt 1 ein neues Passwort, denn eine früher abgegriffene AS-REP lässt sich auch ohne Flag weiter offline knacken. In ADUC: Rechtsklick auf das Konto → „Reset Password…". Nimm ein Zufallspasswort aus dem Passwort-Manager mit mindestens 25 Zeichen; tippen muss es niemand.
Danach das neue Passwort überall nachtragen, wo das Konto hinterlegt ist:
| Ort | Vorgehen |
|---|---|
| Windows-Dienst | services.msc → Dienst → Tab „Log On" → Passwort eintragen, Dienst neu starten |
| geplanter Task | „Task Scheduler" → Task → „Properties" → „OK", Passwort neu eingeben |
| Unix-System mit Keytab | Keytab mit ktpass neu erzeugen und austauschen, denn sie enthält den aus dem Passwort abgeleiteten Schlüssel. Bei /pass dasselbe neue Passwort angeben – ktpass setzt es dabei im AD noch einmal |
| Anwendung oder Appliance | Passwort in der Konfiguration der Anwendung ändern |
Für Windows-Dienste lohnt der Umstieg auf ein gMSA: Windows vergibt dort lange Zufallspasswörter und wechselt sie automatisch. Bleibt ein Konto als begründete Ausnahme ohne Pre-Authentication, gehört es in keine privilegierte Gruppe (Tier-0-Gruppen). Es bekommt ein sehr langes Zufallspasswort und wird gezielt überwacht (Schritt 5).
5. Verifizieren
Prüf mit der gespeicherten Abfrage aus Schritt 1, ob noch Konten das Flag tragen: Nach F5 ist die Liste leer oder enthält nur noch dokumentierte Ausnahmen. Der PowerShell-Befehl aus Schritt 1 liefert dann ebenfalls keine oder nur diese Konten. Für ein einzelnes Konto:
Get-ADUser -Identity 'svc-legacy' -Properties DoesNotRequirePreAuth | Select-Object SamAccountName, DoesNotRequirePreAuth
Erwartet wird False bei DoesNotRequirePreAuth; True heißt, das Flag ist noch gesetzt. Lass die Anwendung sich danach neu anmelden, etwa durch einen Neustart des Dienstes – sie muss weiter funktionieren. Das nächste Event 4768 für das Konto zeigt bei „Pre-Authentication Type" nicht mehr 0, sondern bei einer Passwortanmeldung 2. Die Abfrage aus Schritt 2 liefert für das Konto keine neuen Einträge mehr. Nutzt du Defender for Identity, verschwinden die Konten nach einigen Minuten aus der Empfehlung aus Schritt 1; der Status im Secure Score folgt innerhalb von 24 Stunden.
Damit das Flag nicht unbemerkt zurückkommt, lass dein SIEM auf Event 4738 („A user account was changed") alarmieren, sobald im Feld „User Account Control" die Zeile 'Don't Require Preauth' - Enabled steht. Voraussetzung ist „Audit User Account Management" (Success) auf den DCs. Defender for Identity meldet verdächtige Anfragen ohne Pre-Authentication zusätzlich als Alert „Possible AS-REP roasting attack" (klassische Ansicht: „Suspected AS-REP Roasting attack").
Kerberoasting
Dienstkonten mit SPN und schwachem Passwort – verhindern, dass jedes Domänenkonto deren Passwort aus einem Service Ticket offline knacken kann.
Unconstrained Delegation
Erlaubte Unconstrained Delegation außerhalb der Domain Controller – Delegation auf konkrete Dienste beschränken, damit kein Server die Tickets aller Anmeldenden sammelt.