ESC9
Verstehen
Seit den Updates vom Mai 2022 (KB5014754) schreibt eine Enterprise CA die SID des Antragstellers in jedes Zertifikat – in die Extension szOID_NTDS_CA_SECURITY_EXT (OID 1.3.6.1.4.1.311.25.2). Domain Controller prüfen damit, ob ein Zertifikat wirklich zu dem Konto gehört, als das sich jemand anmeldet. Vorher ordnete der DC das Zertifikat allein über den UPN oder DNS-Namen zu, und diese Attribute lassen sich im AD ändern. Das Flag CT_FLAG_NO_SECURITY_EXTENSION (0x80000 in msPKI-Enrollment-Flag) schaltet die Extension für eine Vorlage ab. ESC9 liegt vor, wenn eine solche Vorlage zur Anmeldung taugt und von niedrig privilegierten Konten beantragt werden kann. Gesetzt wurde das Flag meist bewusst als Workaround für Kompatibilitätsprobleme nach dem Update – und dann nie wieder entfernt. Das Gegenstück auf Seite der Domain Controller ist ESC10.
Einordnen
Ohne die Korrektur fehlt dem Zertifikat die feste Bindung an ein Konto, und der Domain Controller muss es über einen änderbaren Namen zuordnen.
- Ein Angreifer mit Schreibrecht auf ein beliebiges Konto – etwa GenericWrite aus einer delegierten Helpdesk-Rolle – setzt dessen UPN auf den Namen eines Domain Admins, beantragt für dieses Konto ein Zertifikat ohne SID-Extension und stellt den UPN zurück; das Zertifikat wird danach dem Admin zugeordnet
- Zusammen mit ESC6 genügt schon das eigene Konto: Der Angreifer gibt den fremden UPN als SAN mit, und keine SID im Zertifikat widerspricht
Für die Kerberos-Anmeldung funktioniert das nur, solange Domain Controller schwache Zuordnungen zulassen, also StrongCertificateBindingEnforcement auf 0 oder 1 steht. Mit den Updates vom Februar 2025 gilt standardmäßig Full Enforcement, und nach den Updates vom September 2025 unterstützt Microsoft das Zurückstellen nicht mehr. Auf aktuell gepatchten DCs sind Zertifikate ohne SID-Extension deshalb für die Anmeldung wertlos – das Flag ist dann vor allem ein Betriebsproblem. Entfernen solltest du es trotzdem: DCs mit Patch-Rückstand und Dienste mit schwachem Schannel-Mapping bleiben sonst angreifbar.
Vorbereiten
Ohne das Flag enthalten neu ausgestellte Zertifikate wieder die SID-Extension. Betroffen sind die Systeme, für die das Flag einmal gesetzt wurde – typischerweise ältere VPN- oder WLAN-Komponenten und Geräte mit eigener Zertifikatsprüfung. Bestehende Zertifikate ändern sich nicht: Sie bleiben ohne Extension und scheitern an Domain Controllern im Full Enforcement, sofern kein explizites Mapping existiert.
altSecurityIdentities des Kontos Aussteller und Seriennummer ein (X509:<I>…<SR>…). Das gilt als starke Zuordnung und funktioniert auch ohne SID-Extension.Beheben
1. Aktuellen Zustand prüfen
Alle Vorlagen mit gesetztem Flag auflisten – auf einem Rechner mit dem PowerShell-Modul ActiveDirectory (RSAT). 524288 ist der Dezimalwert von 0x80000:
$cfg = (Get-ADRootDSE).configurationNamingContext
$pki = "CN=Public Key Services,CN=Services,$cfg"

$published = Get-ADObject -SearchBase "CN=Enrollment Services,$pki" -LDAPFilter '(objectClass=pKIEnrollmentService)' -Properties certificateTemplates |
  ForEach-Object { $_.certificateTemplates } | Sort-Object -Unique

Get-ADObject -SearchBase "CN=Certificate Templates,$pki" -LDAPFilter '(&(objectClass=pKICertificateTemplate)(msPKI-Enrollment-Flag:1.2.840.113556.1.4.803:=524288))' -Properties msPKI-Enrollment-Flag, pKIExtendedKeyUsage |
  Select-Object Name,
    @{ n = 'Published'; e = { $_.Name -in $published } },
    @{ n = 'EKU'; e = { $_.pKIExtendedKeyUsage -join ', ' } }
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Ausgabe | keine Vorlage unterdrückt die SID-Extension |
Published True, EKU mit Client Authentication (1.3.6.1.5.5.7.3.2), Smart Card Logon oder Any Purpose | Kandidat für ESC9 – Enroll-Rechte und Grund klären (Schritt 2) |
Published False | nicht ausnutzbar, Flag trotzdem entfernen |
Für eine einzelne Vorlage zeigt certutil das Attribut direkt, im Beispiel für VPN-User:
certutil -dstemplate VPN-User msPKI-Enrollment-Flag
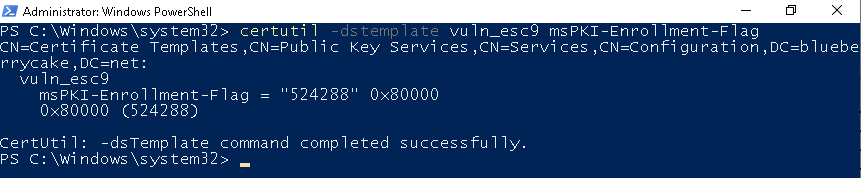
Ob die Schwäche für Kerberos greift, hängt von den Domain Controllern ab. Auf jedem DC:
reg query "HKLM\SYSTEM\CurrentControlSet\Services\Kdc" /v StrongCertificateBindingEnforcement
Ein fehlender Wert oder 0x2 bedeutet Full Enforcement auf DCs mit den Updates ab Februar 2025. 0x0 oder 0x1 behandelst du nach ESC10 – dort siehst du den Wert auch im Registry-Editor.
2. Grund und Nutzung klären
Wer die Vorlage beantragen darf, zeigt in der Certificate Templates Console (certtmpl.msc) der Tab „Security". Im Beispiel hat ein normales Benutzerkonto „Enroll":
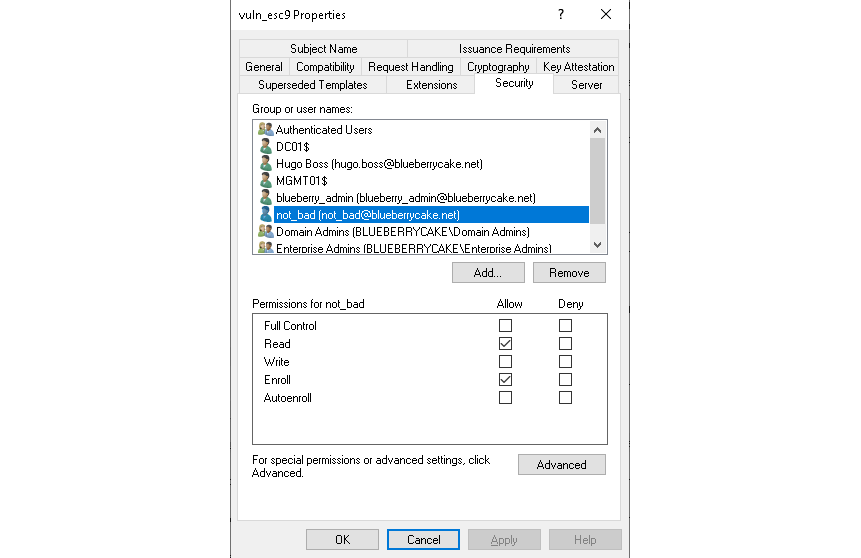
Als Text:
certutil -v -template VPN-User | Select-String 'Allow'
Jede Zeile Allow Enroll nennt ein Konto, das die Vorlage beantragen darf.
Welche Zertifikate im Umlauf sind, zeigt certsrv.msc unter „Issued Certificates" mit den Spalten „Certificate Template" und „Requester Name" (Beispiel bei ESC1). Frag bei den Inhabern nach, ob das System, für das der Workaround gedacht war, noch existiert. In den meisten Fällen ist der ursprüngliche Grund längst entfallen.
3. Flag entfernen
Das Flag hat keinen Schalter in der Certificate Templates Console. Du löschst das Bit direkt im Attribut der Vorlage, im Beispiel VPN-User:
certutil -dstemplate VPN-User msPKI-Enrollment-Flag -0x00080000
Das Minuszeichen löscht nur dieses eine Bit, alle anderen Flags der Vorlage bleiben erhalten. certutil zeigt dazu unter „Old Value" und „New Value" den Wert vor und nach der Änderung. Mit Plus statt Minus setzt derselbe Befehl das Flag wieder – so dokumentiert es Microsoft.
Dasselbe mit dem PowerShell-Modul ActiveDirectory:
$cfg = (Get-ADRootDSE).configurationNamingContext
$template = Get-ADObject -SearchBase "CN=Certificate Templates,CN=Public Key Services,CN=Services,$cfg" -LDAPFilter '(cn=VPN-User)' -Properties msPKI-Enrollment-Flag

$flags = $template.'msPKI-Enrollment-Flag' -band (-bnot 0x80000)
Set-ADObject -Identity $template -Replace @{ 'msPKI-Enrollment-Flag' = $flags }
Stellt die CA nach der AD-Replikation weiter Zertifikate ohne Extension aus, starte den Dienst auf dem CA-Server neu (Restart-Service -Name CertSvc).
4. Betroffene Zertifikate neu ausstellen
Zertifikate aus der Zeit mit gesetztem Flag enthalten keine SID-Extension und müssen ersetzt werden:
| Verteilung | Vorgehen |
|---|---|
| Autoenrollment | in certtmpl.msc Rechtsklick auf die Vorlage → „Reenroll All Certificate Holders" |
| manuell oder per Skript | Zertifikat neu beantragen und auf dem Zielsystem austauschen |
| nicht ersetzbar | explizites Mapping über altSecurityIdentities eintragen (ESC10, Schritt 3) |
Hatten breite Gruppen Enroll auf der Vorlage, sperr zusätzlich die alten Zertifikate, die keinem bekannten System zuzuordnen sind (certutil -revoke).
5. Verifizieren
Die Abfrage aus Schritt 1 erneut ausführen – sie darf die Vorlage nicht mehr liefern. Danach ein neu ausgestelltes Zertifikat exportieren und prüfen, dass die Extension enthalten ist:
certutil -dump C:\Temp\vpn-user.cer | Select-String -Pattern '1.3.6.1.4.1.311.25.2'
Erwartet wird ein Treffer. Auf den Domain Controllern zeigt Event 39 im System-Log (Quelle Kdcsvc) weiterhin jedes Zertifikat, das ohne starke Zuordnung zur Anmeldung verwendet wird – nach der Neuausstellung dürfen keine neuen Einträge mehr dazukommen.