Constrained Delegation
Verstehen
Mit Kerberos-Delegation darf ein Dienst im Namen eines Nutzers auf einen weiteren Dienst zugreifen – etwa eine Webanwendung, die mit der Identität des Nutzers Daten von einem SQL Server holt. Anders als bei Unconstrained Delegation steht bei Constrained Delegation im Attribut msDS-AllowedToDelegateTo des Dienstkontos, für welche Zieldienste der Domain Controller solche Tickets ausstellt. Jedes Ziel ist ein Service Principal Name (SPN), also der Kerberos-Name eines Dienstes wie MSSQLSvc/SRV02.contoso.local:1433 oder cifs/SRV02.contoso.local. Mit „Use any authentication protocol" (Protocol Transition, Flag TRUSTED_TO_AUTH_FOR_DELEGATION) bekommt der Dienst Tickets für jeden beliebigen Nutzer, auch wenn dieser sich nie per Kerberos bei ihm angemeldet hat. Gefährlich sind zu mächtige Ziele wie das Konto krbtgt oder ein Dienst auf einem Domain Controller, aber auch Ziele auf Servern, die es nicht mehr gibt. Solche verwaisten Einträge bleiben stehen, denn den Tab „Delegation" öffnet nach der Einrichtung einer Anwendung kaum jemand wieder.
Einordnen
Ohne die Korrektur kann sich ein Angreifer, der ein delegierendes Konto übernimmt, gegenüber jedem Ziel in der Liste als beliebiger Nutzer ausgeben – auch als Domain Admin.
- Steht ein Dienst eines Domain Controllers in der Liste, etwa
ldap/DC01odercifs/DC01, reicht das delegierende Konto für eine Anmeldung als Domain Admin am DC. Ein Eintrag aufkrbtgtliefert sogar direkt ein Ticket Granting Ticket (TGT) für jeden Nutzer - Zeigt ein Eintrag auf einen abgebauten Server, ist dessen SPN frei. Wer ihn an ein anderes Computerkonto hängen darf, lenkt die Delegation dorthin um und wird auf diesem Rechner Admin. Über die MachineAccountQuota kann sogar jeder normale Benutzer ein Computerkonto mit dem alten Servernamen anlegen – Tickets für das alte Ziel stellt der Domain Controller dann für dieses Konto aus
Voraussetzung ist die Kontrolle über das delegierende Konto, also Adminrechte auf dem Server oder das Passwort des Dienstkontos, etwa per Kerberoasting. Die Zielliste schützt weniger, als sie aussieht: Der Dienstname steht im Ticket außerhalb des verschlüsselten Teils (RFC 4120). Ein Ticket für cifs/SRV02 lässt sich deshalb auf http/SRV02 oder jeden anderen Dienst umschreiben, der unter demselben Konto läuft. Delegation auf einen Dienst heißt praktisch Delegation auf den ganzen Server. „Use Kerberos only" macht Missbrauch schwerer, schließt ihn aber nicht aus.
Vorbereiten
Entfernst du ein Ziel oder stellst auf „Use Kerberos only" um, erreicht die Anwendung ihr Backend nicht mehr im Namen der Nutzer. Typisch betroffen sind Webanwendungen und Reporting-Dienste vor einem SQL Server, SharePoint, Connectoren von Microsoft Entra Application Proxy und Hyper-V-Hosts, die VMs per Kerberos live migrieren. Protocol Transition brauchen alle Dienste, bei denen sich Nutzer nicht per Kerberos am Frontend anmelden (Formular, NTLM, Client-Zertifikat, Entra ID beim Application Proxy), und laut Microsoft auch die Live Migration. Einträge auf krbtgt, Domain Controller und nicht mehr vorhandene Server kannst du dagegen fast immer gefahrlos entfernen.
klist purge -li 0x3e7 die Tickets des Computerkontos. Läuft der Dienst unter einem Benutzerkonto, startest du ihn neu.Beheben
1. Aktuellen Zustand prüfen
Prüf zuerst, welche Konten Constrained Delegation nutzen und an welche Ziele sie delegieren dürfen. Für ein einzelnes Konto zeigt das der Tab „Delegation" in „Active Directory Users and Computers" (ADUC, dsa.msc). Constrained Delegation erkennst du an „Trust this computer for delegation to specified services only" (bei Benutzerkonten „Trust this user …"). Darunter stehen die gewählte Option – „Use Kerberos only" oder „Use any authentication protocol" – und die Liste „Services to which this account can present delegated credentials". Im Beispiel darf ein Dienstkonto (Benutzerkonto) mit „Use Kerberos only" an die SQL-Server-Dienste zweier Server delegieren:
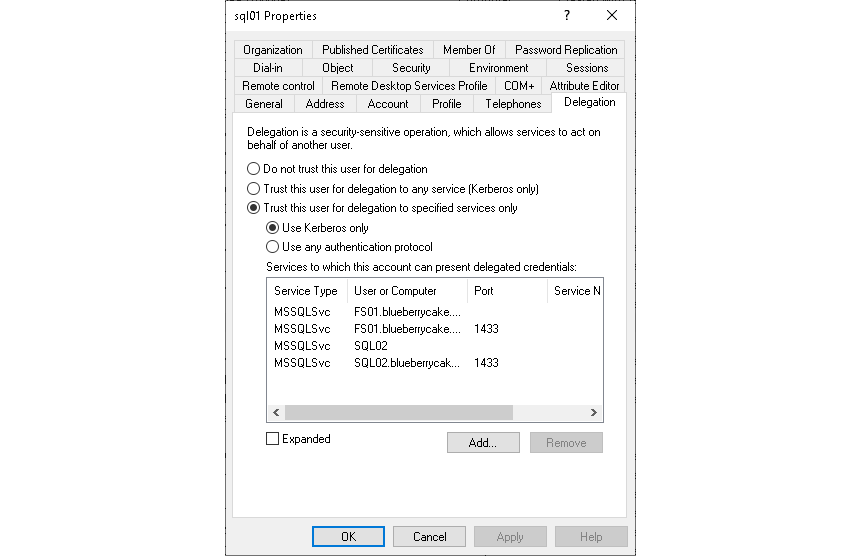
Die Liste fasst Kurzname und FQDN desselben Dienstes zu einer Zeile zusammen. Jeden Eintrag einzeln siehst du mit „Expanded".
Der Tab erscheint nur bei Konten mit SPN und fehlt bei gMSA und sMSA ganz. Bei ihnen zeigt der Tab „Attribute Editor" (nach „View" → „Advanced Features") den Wert von msDS-AllowedToDelegateTo.
Alle Konten mit Constrained Delegation findest du in ADUC über eine gespeicherte Abfrage: Rechtsklick auf „Saved Queries" → „New" → „Query" → Namen vergeben → „Define Query…" → bei „Find" den Eintrag „Custom Search" wählen → Tab „Advanced" → unter „Enter LDAP query" den Filter (msDS-AllowedToDelegateTo=*) eintragen → zweimal „OK". Per PowerShell mit dem Modul ActiveDirectory (RSAT) siehst du zusätzlich, ob Protocol Transition aktiv ist:
Get-ADObject -LDAPFilter '(msDS-AllowedToDelegateTo=*)' -Properties msDS-AllowedToDelegateTo, userAccountControl |
  Select-Object Name, ObjectClass, @{ n = 'ProtocolTransition'; e = { [bool]($_.userAccountControl -band 0x1000000) } }, @{ n = 'Targets'; e = { $_.'msDS-AllowedToDelegateTo' -join ', ' } }
Ob ein Ziel gefährlich ist, bewertet das folgende Skript für jeden Eintrag einzeln. Es sucht das Konto, das den Ziel-SPN trägt, und erkennt Domain Controller an deren primärer Gruppe (516 Domain Controllers, 521 Read-only Domain Controllers):
Get-ADObject -LDAPFilter '(msDS-AllowedToDelegateTo=*)' -Properties msDS-AllowedToDelegateTo, userAccountControl |
  ForEach-Object {
    $account = $_
    foreach ($spn in $account.'msDS-AllowedToDelegateTo') {
      $service, $rest = $spn -split '/', 2
      $target = ($rest -split '[:/]')[0]
      $owners = @(Get-ADObject -LDAPFilter "(|(servicePrincipalName=$spn)(servicePrincipalName=HOST/$target))" -Properties primaryGroupID)
      $status = if ($service -eq 'krbtgt') { 'krbtgt' }
        elseif ($owners | Where-Object { $_.primaryGroupID -in 516, 521 }) { 'Domain Controller' }
        elseif ($owners.Count -eq 0) { 'Ziel fehlt' }
        else { 'prüfen' }
      [pscustomobject]@{
        Account = $account.Name
        ProtocolTransition = [bool]($account.userAccountControl -band 0x1000000)
        Target = $spn
        Status = $status
      }
    }
  } | Sort-Object Account, Target | Format-Table -AutoSize
Ein Ziel gilt als vorhanden, wenn ein Konto genau diesen SPN trägt oder der Server einen HOST-SPN hat – der deckt laut Microsoft Standarddienste wie cifs und http mit ab. Ziele in einer anderen Domäne meldet das Skript ebenfalls als „Ziel fehlt" – sie haben ohnehin keine Funktion, weil diese Form der Delegation nur innerhalb der eigenen Domäne wirkt.
Mögliche Ergebnisse:
| Ergebnis | Bedeutung |
|---|---|
| keine Ausgabe | keine Constrained Delegation eingerichtet |
Status krbtgt | kritisch – das Konto bekommt TGTs für jeden Nutzer, sofort entfernen (Schritt 3) |
Status Domain Controller | kritisch – Weg zum Domain Admin, entfernen (Schritt 3) |
Status Ziel fehlt | verwaister Eintrag, entfernen (Schritt 3) |
ProtocolTransition True | klären, ob „Use any authentication protocol" nötig ist (Schritte 2 und 4) |
Status prüfen | Ziel existiert – Bedarf mit dem Anwendungsverantwortlichen klären (Schritt 2) |
Nutzt du Microsoft Defender for Identity, listet der Secure Score im Defender-Portal betroffene Konten mit sensiblen Delegationszielen unter der Empfehlung „Modify unsecure Kerberos delegations to prevent impersonation" – seit Oktober 2024 auch Konten mit Protocol Transition zu einem privilegierten Dienst.
2. Bedarf klären und Stand sichern
Klär für jedes Konto mit Status „prüfen" oder Protocol Transition, zu welcher Anwendung es gehört und wie sich Nutzer am Frontend anmelden:
| Anmeldung am Frontend | Nötige Einstellung |
|---|---|
| Windows-integriert per Kerberos, z. B. IIS mit Windows Authentication | „Use Kerberos only" |
| Formular, NTLM, Client-Zertifikat, Microsoft Entra ID (Application Proxy) | „Use any authentication protocol" |
| Hyper-V Live Migration per Kerberos | „Use any authentication protocol", Ziele nur cifs und „Microsoft Virtual System Migration Service" der anderen Hosts |
Welche Zielkonten tatsächlich genutzt werden, zeigt Event 4769 im Security-Log der Domain Controller: Bei Constrained Delegation ist das Feld „Transited Services" gefüllt. Voraussetzung ist Success-Auditing für „Audit Kerberos Service Ticket Operations" (Advanced Audit Policy → Account Logon). Auf jedem DC in einer PowerShell mit Adminrechten:
$xpath = "*[System[EventID=4769] and EventData[Data[@Name='TransmittedServices']!='-']]"

Get-WinEvent -LogName Security -FilterXPath $xpath -MaxEvents 5000 -ErrorAction SilentlyContinue |
  ForEach-Object {
    $data = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $data[$_.Name] = $_.'#text' }
    [pscustomobject]@{ Service = $data.ServiceName; TransitedServices = $data.TransmittedServices }
  } | Group-Object Service, TransitedServices -NoElement | Sort-Object Count -Descending
Service ist das Konto des Zielservers, TransitedServices der Dienst, der delegiert hat – also ein Konto aus Schritt 1. Zielserver aus Schritt 1, die hier über Wochen nie auftauchen, sind Kandidaten zum Entfernen.
Sichere vor jeder Änderung den aktuellen Stand:
Get-ADObject -LDAPFilter '(msDS-AllowedToDelegateTo=*)' -Properties msDS-AllowedToDelegateTo, userAccountControl |
  Select-Object DistinguishedName, userAccountControl, @{ n = 'AllowedToDelegateTo'; e = { $_.'msDS-AllowedToDelegateTo' -join ';' } } |
  Export-Csv C:\Temp\constrained-delegation-backup.csv -NoTypeInformation -Encoding UTF8
3. krbtgt, Domain Controller und verwaiste Ziele entfernen
Zuerst kommen die Einträge weg, die am gefährlichsten sind und fast nie gebraucht werden. Bevor du ein Ziel mit Status „Ziel fehlt" löschst, prüf, ob der Server wirklich weg ist: setspn -Q */OLDSRV.contoso.local meldet dann „No such SPN found.".
In ADUC das Konto öffnen → Tab „Delegation" → „Expanded" anhaken, damit jeder Eintrag einzeln erscheint → in der Liste „Services to which this account can present delegated credentials" den Eintrag markieren → „Remove" → „OK". Bei gMSA und Konten ohne Tab bearbeitest du msDS-AllowedToDelegateTo im Tab „Attribute Editor" („Edit" → Wert markieren → „Remove" → „OK").
Per PowerShell, im Beispiel zwei Einträge des Webservers SRV01 auf den abgebauten Server OLDSRV (für Benutzerkonten Set-ADUser, für gMSA Set-ADServiceAccount):
Set-ADComputer -Identity 'SRV01' -Remove @{ 'msDS-AllowedToDelegateTo' = 'cifs/OLDSRV', 'cifs/OLDSRV.contoso.local' }
Stand krbtgt oder ein DC in der Liste, behandle das Konto als möglicherweise missbraucht. Setz das Passwort des delegierenden Kontos zurück, prüf die Änderungen (Schritt 5) und setz bei Verdacht das Passwort von KRBTGT zweimal zurück.
4. Protocol Transition abschalten und Ziele verkleinern
Schalte Protocol Transition bei allen Konten ab, die laut Schritt 2 mit Kerberos auskommen: Tab „Delegation" → „Use Kerberos only" → „OK". Per PowerShell, für ein Computerkonto mit $ am Ende:
Set-ADAccountControl -Identity 'SRV01$' -TrustedToAuthForDelegation $false
Entferne außerdem jedes Ziel, das die Anwendung nicht braucht. Oft stehen cifs, host und http desselben Servers in der Liste, obwohl nur einer davon genutzt wird. Da sich der Dienstname im Ticket umschreiben lässt, zählt aber der Server, nicht der Dienst: Behandle das delegierende Konto so schutzwürdig wie den wertvollsten Server in seiner Liste.
Muss Protocol Transition bleiben (Application Proxy, Hyper-V, Formular-Anmeldung), halte die Liste minimal und betreibe den Frontend-Server in derselben Schutzstufe wie die Ziele. Für Benutzer-Dienstkonten nutzt du ein gMSA statt eines festen Passworts.
5. Privilegierte Konten schützen und Änderungen überwachen
Schütz zusätzlich die Admin-Konten selbst, damit sich kein Dienst mehr für sie ausgeben kann: Setz bei ihnen das Flag „Account is sensitive and cannot be delegated" oder nimm sie in die Gruppe Protected Users auf – solche Konten werden nie delegiert. Die Server in der Delegationsliste schützt das allerdings nicht.
Delegation einrichten darf nur, wer auf den Domain Controllern das User Right „Enable computer and user accounts to be trusted for delegation" hat – im Standard die Gruppe Administrators. Der DC verlangt es beim Ändern von msDS-AllowedToDelegateTo und beim Einschalten von Protocol Transition, zusätzlich zu Schreibrechten auf dem Konto. Prüf in der Group Policy Management Console (GPMC, gpmc.msc), dass die GPO für die OU Domain Controllers bei diesem User Right niemanden zusätzlich einträgt:
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment
  Enable computer and user accounts to be trusted for delegation
    = BUILTIN\Administrators
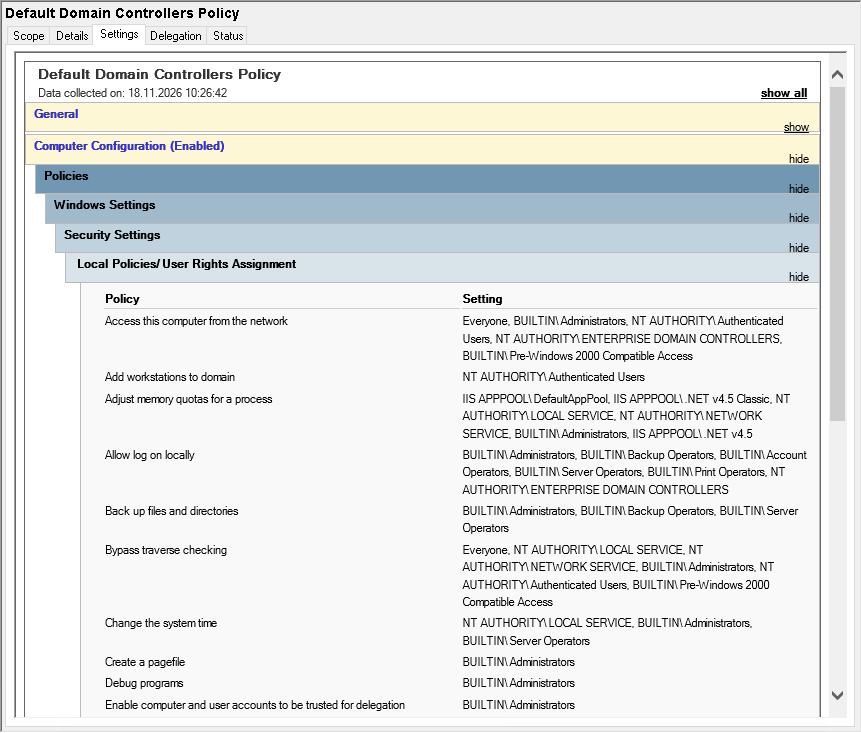
Den Stand zeigt der Tab „Settings" der GPO unter „Security Settings" → „Local Policies/User Rights Assignment". Im Beispiel trägt die Default Domain Controllers Policy wie im Standard nur BUILTIN\Administrators ein:
Änderungen an der Delegation protokollieren die Domain Controller im Security-Log, wenn „Audit User Account Management" und „Audit Computer Account Management" aktiv sind:
| Event-ID | Woran du es erkennst |
|---|---|
| 4742 (Computer), 4738 (Benutzer) | Feld „AllowedToDelegateTo" ist nicht - – die Zielliste wurde geändert, das Feld zeigt die neue Liste |
| 4742, 4738 | Feld „User Account Control" enthält 'Trusted To Authenticate For Delegation' - Enabled – Protocol Transition wurde eingeschaltet |
6. Verifizieren
Prüf zum Schluss mit dem Skript aus Schritt 1, ob alle gefährlichen Einträge weg sind: Es darf kein Ziel mit Status „krbtgt", „Domain Controller" oder „Ziel fehlt" mehr liefern. ProtocolTransition True steht nur noch bei Konten, für die du in Schritt 2 einen Grund dokumentiert hast. Bei allen anderen Konten steht im Tab „Delegation" „Use Kerberos only", und die Liste enthält nur noch die benötigten Dienste. Nutzt du Defender for Identity, verschwinden die Konten aus der Empfehlung aus Schritt 1.
Teste danach jede betroffene Anwendung mit frischen Tickets (klist purge -li 0x3e7 auf dem Frontend-Server). Fehlt ein Ziel, das noch gebraucht wird, scheitert der Zugriff aufs Backend. Auf dem Domain Controller erscheint das als Event 4769 mit Failure Code 0xD (KDC_ERR_BADOPTION): Der Dienst wollte an einen SPN delegieren, der nicht in seiner Liste steht.
KdcExtraLogLevel unter HKLM\SYSTEM\CurrentControlSet\Services\Kdc das Bit 0x10 enthält. Im Standard fehlt der Wert, dann gilt 2. Für die Fehlersuche setzt du ihn also auf 18 (0x12). Microsoft empfiehlt, solche Werte nach der Fehlersuche wieder zu entfernen.Unconstrained Delegation
Erlaubte Unconstrained Delegation außerhalb der Domain Controller – Delegation auf konkrete Dienste beschränken, damit kein Server die Tickets aller Anmeldenden sammelt.
MachineAccountQuota
Erlaubtes Anlegen von Computerkonten für alle Benutzer – die Quote auf 0 setzen und Domain Joins nur noch über delegierte Rechte zulassen.